Autenticação em dois fatores: como ela aumenta a segurança da sua empresa
A segurança digital deixou de ser uma preocupação exclusiva de grandes empresas. Hoje, negócios de todos os portes utilizam e-mails, sistemas corporativos, arquivos em nuvem, plataformas financeiras, redes sociais e diversas outras ferramentas que armazenam informações importantes. Por isso, confiar apenas em uma senha já não é suficiente. Mesmo uma senha forte pode acabar exposta em um vazamento, ser reutilizada em outros serviços ou cair nas mãos de criminosos por meio de golpes de phishing. Nesse cenário, a autenticação em dois fatores se tornou uma das medidas mais importantes para aumentar a proteção das contas corporativas. O que é autenticação em dois fatores? A autenticação em dois fatores, também conhecida como 2FA, adiciona uma etapa extra ao processo de acesso a uma conta. Em vez de informar apenas usuário e senha, o usuário também precisa confirmar sua identidade de uma segunda maneira. Essa validação adicional pode ocorrer por diferentes métodos, como: Na prática, isso significa que, mesmo que um criminoso descubra a senha de um usuário, ele ainda precisará superar uma segunda camada de proteção para acessar a conta. Portanto, o 2FA reduz bastante o risco de uma credencial comprometida resultar em uma invasão. Por que apenas a senha não é mais suficiente? As senhas continuam importantes. No entanto, os criminosos possuem diversas maneiras de obtê-las. Uma das mais comuns é o phishing. Nesse tipo de golpe, o criminoso induz o usuário a inserir suas credenciais em uma página falsa que imita um serviço legítimo. Além disso, outros riscos também podem comprometer senhas, como: Quando uma empresa utiliza somente a senha como barreira de proteção, qualquer uma dessas situações pode abrir caminho para um acesso não autorizado. Por outro lado, com a autenticação em dois fatores ativa, a senha deixa de ser o único elemento necessário para acessar a conta. Como a autenticação em dois fatores aumenta a segurança? O principal benefício do 2FA está na dificuldade adicional que ele cria para quem tenta acessar uma conta de forma indevida. Imagine, por exemplo, que um colaborador caia em um golpe de phishing e informe sua senha em um site falso. Sem uma segunda camada de autenticação, o invasor pode tentar usar essas credenciais imediatamente. Com o 2FA ativo, porém, o sistema também exigirá uma confirmação adicional. Assim, mesmo que o criminoso tenha a senha, ele ainda encontrará outra barreira antes de conseguir acessar a conta. Essa pequena mudança no processo de login pode evitar problemas muito maiores. Quais contas da empresa devem utilizar 2FA? Sempre que uma plataforma oferecer autenticação em dois fatores, vale a pena avaliar sua ativação. Algumas contas, no entanto, devem receber prioridade. E-mails corporativos O e-mail costuma ser uma das contas mais importantes dentro de uma empresa. Além de concentrar informações comerciais, ele também costuma permitir a recuperação de senhas de outros sistemas. Por isso, se um criminoso conseguir acessar uma conta de e-mail, poderá tentar comprometer diversos outros serviços. Nesse sentido, proteger o e-mail corporativo com uma segunda etapa de autenticação é uma medida essencial. Microsoft 365 e Google Workspace Ambientes como Microsoft 365 e Google Workspace concentram e-mails, arquivos, documentos, agendas e informações compartilhadas. Consequentemente, uma invasão nessas plataformas pode gerar impactos significativos para a empresa. Por esse motivo, o uso de autenticação em dois fatores nesses ambientes deve fazer parte das políticas de segurança. Sistemas administrativos e financeiros ERPs, sistemas financeiros, plataformas bancárias e ferramentas de gestão armazenam informações sensíveis e, muitas vezes, permitem operações importantes. Dessa forma, essas contas precisam de níveis elevados de proteção. Sempre que o sistema oferecer suporte ao recurso, a empresa deve considerar o 2FA como prioridade. Redes sociais corporativas Contas de Instagram, Facebook, LinkedIn e outras redes sociais também atraem criminosos. Uma invasão pode causar perda de acesso, publicação de conteúdo indevido e até golpes contra clientes e seguidores. Além disso, o comprometimento dessas contas pode prejudicar a reputação da empresa. Por isso, também é importante ativar a autenticação em dois fatores nas redes sociais corporativas. Serviços de armazenamento em nuvem Plataformas de armazenamento em nuvem podem conter documentos, contratos, arquivos compartilhados e até backups. Logo, proteger essas contas com autenticação adicional ajuda a reduzir o risco de acesso indevido a informações importantes. SMS, aplicativo autenticador ou chave de segurança? Existem diferentes métodos de autenticação em dois fatores e, naturalmente, cada um oferece um nível diferente de proteção. O código enviado por SMS continua sendo bastante utilizado e representa uma proteção adicional importante em comparação ao uso exclusivo de senha. No entanto, aplicativos autenticadores costumam oferecer uma alternativa mais segura, pois geram códigos diretamente no dispositivo e não dependem da rede da operadora. Além disso, empresas também podem utilizar chaves físicas de segurança em contas mais críticas. Essas chaves costumam oferecer uma proteção ainda maior e fazem sentido principalmente para administradores, gestores e usuários com acesso privilegiado. Portanto, o método ideal depende da estrutura, do nível de risco e das necessidades de cada empresa. 2FA e MFA são a mesma coisa? Os conceitos são semelhantes, mas existe uma pequena diferença. 2FA significa autenticação em dois fatores e utiliza exatamente duas formas de confirmação. MFA, por sua vez, significa autenticação multifator e pode utilizar duas ou mais formas de validação. Apesar dessa diferença, ambos seguem o mesmo princípio: exigir mais de uma evidência para confirmar a identidade do usuário. Na prática, as empresas podem utilizar os dois conceitos dentro de suas estratégias de segurança. O 2FA não substitui outras medidas de segurança Embora a autenticação em dois fatores aumente bastante a proteção das contas, ela não deve funcionar de forma isolada. Uma boa estratégia de segurança também precisa incluir outras medidas, como: Além disso, a empresa deve revisar periodicamente suas configurações de segurança. Isso porque novas ameaças surgem constantemente e, ao mesmo tempo, a estrutura interna também muda com admissões, desligamentos, novos sistemas e alterações de responsabilidade. Por isso, segurança digital deve ser tratada como um processo contínuo. 📌 LEIA TAMBÉM: Por que investir em segurança digital e antivírus é essencial para qualquer empresa Atenção especial aos
Como identificar um e-mail de phishing antes que seja tarde
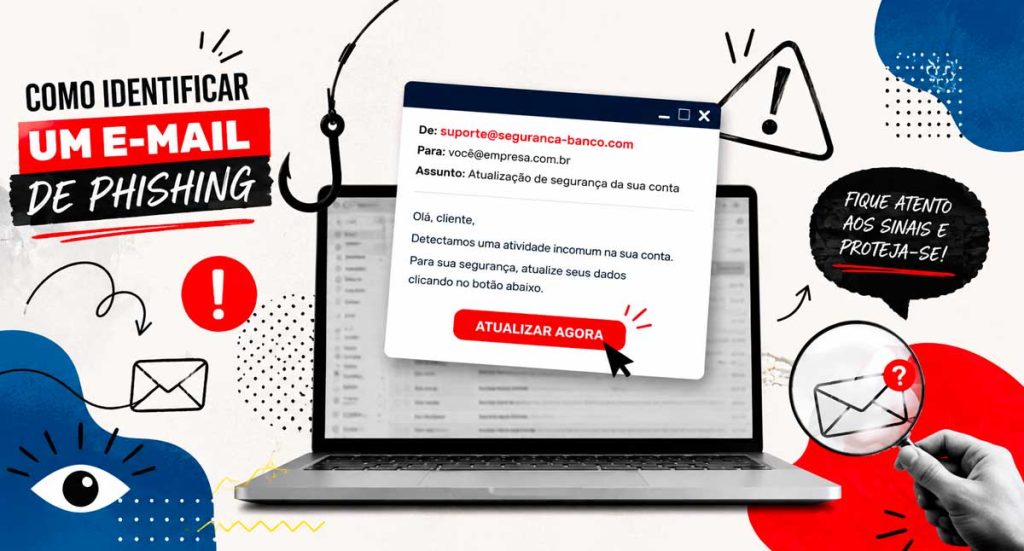
A cada dia, milhares de empresas são alvo de golpes virtuais que começam de maneira aparentemente inofensiva: um simples e-mail. Em muitos casos, a mensagem parece legítima, utiliza o logotipo de uma empresa conhecida e solicita apenas uma ação rápida. No entanto, basta um clique para que informações confidenciais sejam comprometidas. Por isso, saber como identificar um e-mail de phishing tornou-se uma habilidade indispensável para colaboradores, gestores e profissionais de TI. Além de evitar prejuízos financeiros, esse conhecimento ajuda a proteger dados estratégicos e garante maior continuidade das operações. Neste artigo, você entenderá o que é phishing, conhecerá os principais sinais de alerta e descobrirá como reduzir significativamente os riscos desse tipo de ataque. O que é phishing? Phishing é uma técnica utilizada por criminosos para enganar pessoas e obter informações confidenciais. Normalmente, o ataque acontece por meio de e-mails falsos que simulam comunicações de bancos, fornecedores, órgãos públicos, empresas conhecidas ou até mesmo colegas de trabalho. O objetivo pode variar. Em alguns casos, os criminosos tentam roubar senhas e dados bancários. Em outros, procuram instalar programas maliciosos nos computadores das vítimas. Além disso, muitos ataques têm como finalidade capturar credenciais de acesso a sistemas corporativos ou serviços em nuvem. Portanto, mesmo uma mensagem aparentemente simples pode representar um grande risco para a empresa. Por que o phishing continua sendo tão eficiente? Embora as soluções de segurança tenham evoluído bastante, os criminosos também aperfeiçoaram suas estratégias. Atualmente, muitos e-mails fraudulentos apresentam aparência extremamente profissional. Além disso, eles utilizam logotipos verdadeiros, assinaturas convincentes e textos bem escritos. Em alguns casos, inclusive, os criminosos pesquisam informações públicas nas redes sociais para personalizar a mensagem e aumentar a credibilidade do golpe. Como consequência, identificar um e-mail falso tornou-se mais difícil do que alguns anos atrás. 8 sinais que ajudam a identificar um e-mail de phishing 1. Verifique cuidadosamente o endereço do remetente O nome exibido no e-mail pode parecer correto. No entanto, o endereço eletrônico costuma revelar a fraude. Por exemplo: ✔ financeiro@empresa.com.br ✖ financeiro@empresa-suporte.net Por isso, sempre confira o endereço completo antes de confiar na mensagem. 2. Desconfie de mensagens que criam senso de urgência Os criminosos sabem que pessoas sob pressão tomam decisões mais rápidas. Dessa forma, utilizam frases como: Sempre que houver pressão para agir rapidamente, faça uma pausa e verifique a autenticidade da mensagem. 3. Observe erros de escrita e formatação Embora muitos golpes sejam bem elaborados, ainda é comum encontrar erros de português, traduções automáticas, palavras fora de contexto ou formatações estranhas. Além disso, fontes diferentes, imagens desalinhadas e logotipos de baixa qualidade também podem indicar uma tentativa de fraude. 4. Analise os links antes de clicar Nunca clique diretamente em links enviados por e-mail sem verificar o endereço de destino. Antes de qualquer ação, passe o mouse sobre o link e confira o domínio exibido. Por exemplo: Texto apresentado: www.seubanco.com.br Destino verdadeiro: seguranca-login-banco.xyz Assim, você consegue identificar muitos golpes antes mesmo de acessar a página. 5. Nunca informe dados confidenciais por e-mail Empresas sérias dificilmente solicitam: Caso receba uma solicitação desse tipo, interrompa o processo imediatamente e confirme a informação pelos canais oficiais. 📌 LEIA TAMBÉM: Por que investir em segurança digital e antivírus é essencial para qualquer empresa 6. Tenha cuidado com anexos inesperados Arquivos anexados podem conter vírus ou outros programas maliciosos. Os formatos que merecem maior atenção incluem: Entretanto, até mesmo arquivos PDF podem ser utilizados em campanhas de phishing. Portanto, abra anexos somente quando tiver certeza da procedência. 7. Desconfie de saudações genéricas Mensagens iniciadas com expressões como: podem indicar envios em massa. Embora isso não confirme uma fraude, vale redobrar a atenção quando outros sinais também estiverem presentes. 8. Confirme alterações de dados bancários Um golpe bastante comum consiste no envio de novas informações bancárias para pagamento de fornecedores. Nesse caso, os criminosos costumam invadir uma conta de e-mail legítima ou criar endereços muito semelhantes aos verdadeiros. Por isso, antes de alterar qualquer dado financeiro, confirme a solicitação por telefone ou outro canal oficial. Dessa maneira, você reduz significativamente o risco de prejuízos. O que fazer ao receber um e-mail suspeito? Caso receba uma mensagem com características de phishing, mantenha a calma. Em seguida: Além disso, se houver qualquer dúvida, entre em contato diretamente com a empresa que supostamente enviou o e-mail. Como proteger sua empresa contra ataques de phishing A prevenção depende da combinação entre tecnologia, processos e conscientização dos colaboradores. Entre as principais medidas estão: Quando essas práticas são adotadas em conjunto, a empresa reduz significativamente sua exposição às ameaças. Qual é o papel da equipe de TI? A equipe de TI exerce um papel fundamental na prevenção de ataques. Além de monitorar continuamente o ambiente corporativo, os profissionais são responsáveis por configurar filtros de segurança, atualizar sistemas, bloquear domínios maliciosos e orientar os usuários sobre boas práticas. Da mesma forma, uma empresa especializada consegue identificar vulnerabilidades antes que elas sejam exploradas por criminosos. Consequentemente, a organização ganha mais segurança, reduz riscos operacionais e melhora sua capacidade de resposta diante de incidentes. Conclusão Os ataques de phishing estão cada vez mais sofisticados. Entretanto, a maioria deles pode ser evitada quando colaboradores recebem treinamento adequado e a empresa investe em uma estratégia consistente de segurança da informação. Mais do que instalar ferramentas de proteção, é essencial desenvolver uma cultura de prevenção. Afinal, um único clique em um e-mail malicioso pode comprometer informações estratégicas, interromper operações e causar prejuízos financeiros. Por isso, investir em tecnologia, monitoramento contínuo e conscientização das equipes é uma das decisões mais inteligentes para qualquer organização. Se a sua empresa deseja fortalecer a segurança digital e reduzir os riscos de ataques cibernéticos, conte com especialistas que unem experiência, processos e soluções modernas para proteger o seu ambiente de TI. Fale com a BHead A BHead oferece soluções completas em suporte de TI, segurança da informação, monitoramento de ambientes, infraestrutura e proteção contra ameaças digitais. Entre em contato e descubra como podemos ajudar sua empresa a operar com mais segurança, disponibilidade e tranquilidade. 📱 WhatsApp: (11) 4210-1774
Quedas de sistema: quanto isso custa para sua empresa?
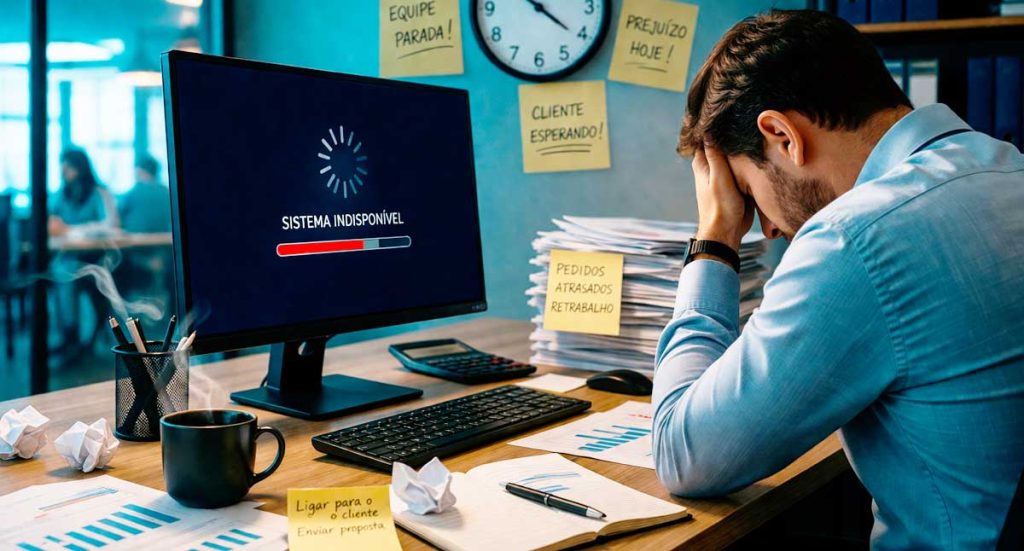
Parar o trabalho por alguns minutos pode parecer algo comum no dia a dia de uma empresa. No entanto, quando essa pausa é causada por uma queda de sistema, o impacto vai muito além de um simples atraso. Muitas empresas ainda tratam esse tipo de problema como algo pontual. Porém, na prática, as quedas recorrentes representam perda de produtividade, prejuízo financeiro e até riscos operacionais. Por isso, entender o custo real dessas interrupções é essencial para qualquer gestor. Por que as quedas de sistema acontecem? Antes de falar sobre prejuízo, é importante entender a origem do problema. Afinal, sistemas não param por acaso. Na maioria dos casos, as quedas estão relacionadas a falhas na infraestrutura de TI. Além disso, a falta de monitoramento e de manutenção preventiva contribui diretamente para esse cenário. Entre os principais motivos, podemos destacar: Ou seja, não se trata de azar. Na verdade, é consequência de uma TI que não está preparada para sustentar a operação. 📌 LEIA TAMBÉM: BHead: quem somos e como ajudamos empresas a evoluir com tecnologia O custo invisível das paradas À primeira vista, uma parada de 10 ou 15 minutos pode parecer irrelevante. No entanto, quando analisamos o impacto real, o cenário muda completamente. Quando o sistema cai, equipes inteiras ficam paradas. Além disso, mesmo após a normalização, há um tempo de retomada até que todos voltem ao ritmo normal. Como resultado, a produtividade geral é afetada. Ao mesmo tempo, muitas atividades em andamento podem ser perdidas. Dessa forma, tarefas precisam ser refeitas, o que gera retrabalho e aumenta o esforço da equipe. Além disso, o atendimento ao cliente também sofre impacto direto. Se o sistema está fora do ar, o tempo de resposta aumenta e a experiência do cliente é prejudicada. Consequentemente, isso pode gerar insatisfação e até perda de oportunidades. Por outro lado, empresas que dependem de sistemas para faturamento podem ter prejuízo imediato. Ou seja, cada minuto parado pode representar dinheiro perdido. O efeito acumulado ao longo do tempo Uma queda isolada já causa impacto. No entanto, o verdadeiro problema está na recorrência. Quando essas interrupções acontecem várias vezes ao mês, o prejuízo se torna significativo. Além disso, o desgaste da equipe aumenta e o ambiente de trabalho fica mais estressante. Com o passar do tempo, a eficiência da operação diminui. Portanto, aquilo que parecia um pequeno problema começa a afetar o desempenho geral da empresa. Como calcular o impacto real na sua empresa Apesar de muitas empresas não fazerem esse cálculo, ele é mais simples do que parece. Primeiramente, considere quantas pessoas são impactadas pela parada, quanto tempo o sistema fica indisponível e qual o custo médio por hora de cada colaborador. Com esses dados, já é possível ter uma estimativa inicial do prejuízo. Além disso, é importante considerar fatores como perda de vendas, retrabalho e impacto no atendimento. Dessa forma, o gestor passa a enxergar a TI como um elemento estratégico, e não apenas como um custo. O que pode ser feito para evitar quedas de sistema A boa notícia é que esse tipo de problema pode ser evitado com um planejamento adequado. Com o monitoramento contínuo, por exemplo, é possível identificar falhas antes que elas causem impacto. Assim, a atuação deixa de ser reativa e passa a ser preventiva. Além disso, investir em uma infraestrutura adequada é fundamental. Sistemas precisam de uma base sólida para funcionar corretamente, especialmente em ambientes com alta demanda. Outro ponto importante é a atualização constante dos sistemas. Ambientes desatualizados são mais vulneráveis e, portanto, mais propensos a falhas. Da mesma forma, a segurança da informação deve ser tratada com prioridade. Afinal, ataques e falhas de segurança também podem causar indisponibilidade. Por fim, o planejamento de capacidade garante que a TI acompanhe o crescimento da empresa, evitando sobrecargas e instabilidades. A diferença entre resolver e prevenir Muitas empresas ainda atuam de forma reativa, ou seja, só resolvem o problema depois que ele acontece. Por outro lado, empresas que adotam uma abordagem preventiva conseguem evitar a maioria das falhas. Além disso, ganham mais estabilidade, previsibilidade e eficiência operacional. Portanto, a diferença não está apenas na tecnologia utilizada, mas na forma como a TI é gerida. Quando buscar ajuda especializada Em muitos casos, a equipe interna não consegue dar conta de todas as demandas. Isso acontece principalmente pela falta de tempo ou de especialização. Nesse cenário, contar com um parceiro especializado permite monitorar o ambiente de forma contínua, responder rapidamente a incidentes e estruturar melhor a gestão da TI. Além disso, a empresa passa a ter uma visão mais estratégica da tecnologia, reduzindo falhas e melhorando o desempenho da operação. Se a sua empresa já enfrenta quedas de sistema ou quer evitar esse tipo de problema, vale a pena repensar a forma como a TI está sendo conduzida. 📲 Fale com a BHead pelo WhatsApp: (11) 4210-1774 e entenda como podemos ajudar sua operação a ter mais estabilidade, segurança e eficiência.
Como falhas de rede impactam diretamente a produtividade das empresas
A infraestrutura de rede é um dos pilares da operação de qualquer empresa moderna. Atualmente, praticamente todos os processos corporativos dependem de sistemas, comunicação digital e acesso constante a dados. No entanto, muitas organizações ainda subestimam o impacto que falhas de rede podem causar na produtividade das equipes. Quando a rede corporativa apresenta instabilidades, mesmo que pequenas, o resultado costuma ser perda de tempo, atrasos em processos e frustração entre os colaboradores. Consequentemente, a eficiência operacional da empresa é diretamente afetada. Por que a rede corporativa é tão importante para as empresas Hoje, a maioria das atividades empresariais depende da conectividade. Sistemas de gestão, plataformas de comunicação, armazenamento em nuvem e ferramentas colaborativas exigem acesso constante e estável à rede. Portanto, qualquer interrupção pode gerar efeitos em cadeia. Por exemplo, quando a rede fica lenta ou instável, tarefas simples passam a levar muito mais tempo para serem concluídas. Além disso, os colaboradores acabam interrompendo suas atividades com frequência para tentar resolver problemas técnicos. Com o tempo, esses pequenos atrasos se acumulam e geram um impacto significativo na produtividade. Os principais problemas causados por falhas de rede Falhas de rede podem ocorrer por diversos motivos, como infraestrutura inadequada, equipamentos desatualizados ou ausência de monitoramento contínuo. Independentemente da causa, os efeitos costumam ser semelhantes. Entre os problemas mais comuns estão: Além disso, quando a rede apresenta instabilidade frequente, os departamentos de TI acabam gastando grande parte do tempo resolvendo problemas emergenciais, em vez de trabalhar em melhorias estruturais. 📌 LEIA TAMBÉM: BHead: como a gestão de redes de computadores impacta o desempenho das empresas O impacto das falhas de rede na produtividade Quando a infraestrutura de rede não está devidamente planejada, a empresa passa a enfrentar perdas de produtividade que muitas vezes não são percebidas imediatamente. Por exemplo, imagine uma equipe com dez colaboradores que enfrentam apenas cinco minutos de lentidão no sistema ao longo do dia. Embora pareça pouco, ao final da semana o tempo perdido se torna significativo. Além disso, problemas de rede podem afetar diretamente o atendimento ao cliente, atrasar entregas e comprometer a eficiência de processos internos. Por essa razão, muitas empresas passaram a enxergar a infraestrutura de rede como um fator estratégico para o desempenho do negócio. A importância do monitoramento e da gestão da infraestrutura de rede Uma rede corporativa eficiente não depende apenas de equipamentos modernos. Na verdade, ela exige planejamento, monitoramento constante e gestão adequada da infraestrutura de TI. Com o monitoramento correto, é possível identificar problemas antes mesmo que eles impactem os usuários. Dessa forma, a equipe de TI consegue agir de forma preventiva, evitando interrupções e garantindo maior estabilidade operacional. Empresas que contam com uma gestão estruturada de tecnologia, como a oferecida pela BHead IT Solutions, conseguem reduzir falhas e manter seus ambientes de rede funcionando de maneira mais estável e segura. A infraestrutura de rede exerce um papel fundamental no desempenho das empresas. Quando bem planejada e monitorada, ela contribui para operações mais eficientes e produtivas. Por outro lado, falhas frequentes podem gerar atrasos, retrabalho e impactos financeiros. Por isso, investir na gestão adequada da rede corporativa deixou de ser apenas uma questão técnica e passou a ser uma decisão estratégica para empresas que desejam crescer de forma sustentável.
Auditoria de TI: como preparar sua empresa
Preparar a empresa para uma auditoria de TI é uma etapa essencial para garantir segurança, conformidade e estabilidade operacional. No entanto, muitas organizações ainda encaram esse processo apenas como uma obrigação pontual. Na prática, porém, a auditoria deve fazer parte da rotina de gestão tecnológica. Além disso, quando a preparação é feita de forma estruturada, a empresa consegue identificar riscos, corrigir falhas e otimizar recursos com antecedência. Por esse motivo, entender como se preparar corretamente faz toda a diferença para evitar apontamentos críticos e garantir tranquilidade durante a avaliação. O que é uma auditoria de TI? A auditoria de TI é um processo estruturado que avalia se os recursos tecnológicos da empresa estão alinhados às boas práticas, normas de segurança e requisitos legais. De modo geral, ela analisa não apenas a infraestrutura, mas também os processos e controles internos. Entre os principais pontos avaliados, destacam-se: Assim, o objetivo não é apenas identificar falhas, mas também validar se a TI apoia o negócio de forma eficiente, segura e sustentável. Por que se preparar com antecedência é fundamental? Embora algumas empresas deixem essa preparação para a última hora, agir com antecedência traz vantagens claras. Primeiramente, evita interrupções operacionais inesperadas. Além disso, permite corrigir inconformidades com mais calma e menor custo. Consequentemente, o resultado da auditoria tende a ser mais positivo. Outro ponto importante é que a preparação adequada demonstra maturidade tecnológica, algo que, atualmente, é cada vez mais valorizado por clientes, parceiros e investidores. Checklist essencial para auditoria de TI A seguir, você confere um checklist prático e organizado para preparar sua empresa de forma eficiente. 1. Documentação de TI atualizada Antes de tudo, é fundamental que toda a documentação esteja organizada e atualizada. Isso inclui, por exemplo: Sem essa base documental, a auditoria tende a apontar falhas mesmo quando a infraestrutura é adequada. Portanto, manter esses registros em dia é indispensável. 2. Controle de acessos e permissões Em seguida, revise cuidadosamente os acessos aos sistemas e recursos críticos. Nesse sentido, verifique se: Vale destacar que esse ponto costuma ser um dos mais sensíveis durante auditorias, justamente por envolver riscos diretos à segurança da informação. 3. Segurança da informação A segurança deve ser tratada como prioridade. Por isso, avalie com atenção: Além disso, é essencial que existam procedimentos claros para resposta a incidentes, pois, sem eles, o impacto de um ataque pode ser muito maior. 📌 LEIA TAMBÉM: Por que investir em segurança digital e antivírus é essencial para qualquer empresa 4. Backup e recuperação de desastres Outro item crítico é garantir que os dados estejam protegidos. Para isso, é importante: Caso contrário, mesmo tendo backup, a empresa pode enfrentar falhas graves no momento em que mais precisa recuperar informações. 5. Infraestrutura e desempenho Além da segurança, também é importante avaliar se a infraestrutura suporta a operação atual da empresa. Nesse contexto, analise: Dessa forma, a auditoria não apontará riscos relacionados à indisponibilidade ou baixa performance dos sistemas. 6. Processos e rotinas operacionais Além da tecnologia em si, os processos também são auditados. Por isso, verifique se: Quando os processos estão bem definidos, a operação se torna mais previsível, eficiente e confiável. 7. Conformidade e boas práticas Por fim, avalie se a TI segue normas e boas práticas aplicáveis ao seu segmento. Isso inclui, por exemplo, requisitos legais, padrões de segurança e diretrizes internas. Assim, a empresa demonstra comprometimento com governança e responsabilidade tecnológica. Erros comuns ao se preparar para uma auditoria de TI Mesmo com boa intenção, algumas empresas cometem erros recorrentes. Entre os mais comuns, estão: Evitar esses pontos, portanto, já coloca a empresa em uma posição muito mais segura. Como a BHead pode ajudar nesse processo A BHead atua no apoio completo à preparação para auditorias de TI. Nesse sentido, oferece diagnóstico técnico, organização de documentação, revisão de segurança e ajustes na infraestrutura. Dessa maneira, sua empresa não apenas passa pela auditoria, como também eleva o nível de maturidade tecnológica. Conclusão Preparar sua empresa para uma auditoria de TI não precisa ser complicado. Com organização, processos bem definidos e uma infraestrutura segura, é possível transformar esse momento em uma oportunidade de melhoria contínua. Portanto, quanto antes essa preparação começar, menores serão os riscos e maiores os benefícios para o negócio. 💡 Precisa de apoio técnico? Fale com o time da BHead e solicite um diagnóstico completo de TI.
Por que investir em segurança digital e antivírus é essencial para qualquer empresa
A segurança digital e antivírus desempenham um papel decisivo na proteção das empresas modernas, já que ataques cibernéticos estão cada vez mais sofisticados e frequentes. Embora muitas organizações utilizem ferramentas básicas de proteção, ainda existe uma grande diferença entre “ter um antivírus instalado” e contar com uma estrutura realmente eficiente. Além disso, os ataques cibernéticos estão cada vez mais sofisticados. Hoje, invasores utilizam métodos avançados, como phishing direcionado, engenharia social, malwares ocultos e ransomwares que se disseminam rapidamente. Assim, torna-se indispensável adotar uma abordagem mais completa, que vá além do uso de um antivírus básico. Como as ameaças digitais afetam as empresas Antes de tudo, é importante observar que as ameaças digitais não escolhem tamanho de empresa. Pequenos negócios costumam ser alvos prioritários justamente por terem menos camadas de proteção. Dessa forma, um simples clique em um link falso pode gerar grande impacto na operação. Entre os principais riscos estão: Com isso, percebe-se que a proteção vai muito além de evitar vírus. Ela envolve estratégias integradas para garantir que toda a infraestrutura esteja preparada para enfrentar ataques cada vez mais frequentes. Por que um antivírus profissional faz diferença Embora existam várias opções gratuitas no mercado, é fundamental entender que um antivírus profissional oferece recursos avançados que fazem toda a diferença no ambiente corporativo. Além de detectar malwares em tempo real, essas soluções contam com camadas adicionais de proteção que impedem acessos indevidos e monitoram o comportamento de programas suspeitos. Consequentemente, a empresa ganha mais segurança, estabilidade e controle sobre seus ativos digitais.Outro ponto importante é que as versões profissionais permitem gerenciar todos os computadores a partir de um painel central, garantindo respostas rápidas em caso de incidentes. Segurança digital além do antivírus Mesmo com um bom antivírus, ainda é necessário fortalecer o restante da estrutura. Assim, recomenda-se adotar estratégias complementares, como: Quando essas soluções trabalham juntas, o risco de incidentes diminui significativamente. Além disso, a empresa passa a ter maior previsibilidade e tranquilidade em relação à sua operação digital. A importância do comportamento seguro no dia a dia Apesar de todas as ferramentas disponíveis, o comportamento dos colaboradores continua sendo uma das linhas de defesa mais importantes. Por isso, é essencial investir em conscientização e boas práticas.Afinal, muitos ataques só acontecem porque o invasor explora falhas humanas, como abrir anexos suspeitos, compartilhar senhas ou acessar sites não confiáveis. Dessa maneira, quando o time entende os riscos e aprende a identificar situações perigosas, o nível geral de proteção aumenta naturalmente. Como a BHead pode ajudar A BHead trabalha com soluções completas de segurança digital para empresas que desejam uma proteção sólida, eficiente e moderna. Nossos serviços incluem desde a consultoria inicial até a implementação de ferramentas profissionais, garantindo que cada ambiente esteja protegido de acordo com suas necessidades específicas. Seja por meio de antivírus corporativos, firewalls avançados ou estratégias completas de monitoramento, ajudamos sua organização a manter seus dados seguros e sua operação funcionando de forma contínua e confiável. 📌 LEIA TAMBÉM 💬 Entre em contato pelo WhatsApp Precisa reforçar a segurança digital da sua empresa? Fale com a BHead e receba orientação especializada.