Autenticación de dos factores: cómo mejora la seguridad de su empresa
La seguridad digital ya no es una preocupación exclusiva de las grandes empresas. Hoy en día, empresas de todos los tamaños utilizan correos electrónicos, sistemas corporativos, almacenamiento en la nube, plataformas financieras, redes sociales y otras herramientas que almacenan información importante. Por lo tanto, confiar únicamente en una contraseña ya no es suficiente. Incluso una contraseña segura puede quedar expuesta en una filtración de datos, reutilizarse en otros servicios o caer en manos de delincuentes mediante estafas de phishing. En este contexto, la autenticación de dos factores se ha convertido en una de las medidas más importantes para aumentar la protección de las cuentas corporativas. ¿Qué es la autenticación de dos factores? La autenticación de dos factores, también conocida como 2FA, añade un paso adicional al proceso de acceso a una cuenta. En lugar de limitarse a proporcionar un nombre de usuario y una contraseña, el usuario también debe confirmar su identidad de una segunda manera. Esta validación adicional puede realizarse mediante diferentes métodos, como por ejemplo: En la práctica, esto significa que incluso si un delincuente descubre la contraseña de un usuario, aún tendrá que superar una segunda capa de protección para acceder a la cuenta. Por lo tanto, la autenticación de dos factores (2FA) reduce significativamente el riesgo de que una credencial comprometida provoque una violación de seguridad. ¿Por qué ya no basta con una contraseña? Las contraseñas siguen siendo importantes. Sin embargo, los delincuentes tienen diversas maneras de obtenerlas. Una de las estafas más comunes es el phishing. En este tipo de estafa, el delincuente engaña al usuario para que introduzca sus credenciales en una página falsa que imita un servicio legítimo. Además, otros riesgos también pueden comprometer las contraseñas, como por ejemplo: Cuando una empresa utiliza únicamente una contraseña como medida de seguridad, cualquiera de estas situaciones puede abrir la puerta al acceso no autorizado. Por otro lado, con la autenticación de dos factores habilitada, la contraseña ya no es el único elemento necesario para acceder a la cuenta. ¿Cómo aumenta la seguridad la autenticación de dos factores? La principal ventaja de la autenticación de dos factores (2FA) reside en la dificultad adicional que supone para quienes intentan acceder a una cuenta de forma indebida. Imaginemos, por ejemplo, que un empleado es víctima de una estafa de phishing e introduce su contraseña en un sitio web falso. Sin una segunda capa de autenticación, el atacante puede intentar utilizar esas credenciales de inmediato. Sin embargo, con la autenticación de dos factores (2FA) activada, el sistema también requerirá una confirmación adicional. Por lo tanto, incluso si el delincuente tiene la contraseña, aún encontrará otro obstáculo antes de poder acceder a la cuenta. Este pequeño cambio en el proceso de inicio de sesión puede prevenir problemas mucho mayores. ¿Qué cuentas de empresa deberían usar la autenticación de dos factores (2FA)? Siempre que una plataforma ofrezca autenticación de dos factores, merece la pena evaluar si conviene activarla. Sin embargo, algunas cuentas deberían tener prioridad. Correos electrónicos corporativos El correo electrónico suele ser una de las cuentas más importantes dentro de una empresa. Además de centralizar la información empresarial, también suele permitir la recuperación de contraseñas de otros sistemas. Por lo tanto, si un delincuente logra acceder a una cuenta de correo electrónico, puede intentar comprometer otros servicios. En este sentido, proteger el correo electrónico corporativo con un segundo paso de autenticación es una medida esencial. Microsoft 365 y Google Workspace Entornos como Microsoft 365 y Google Workspace centralizan correos electrónicos, archivos, documentos, calendarios e información compartida. En consecuencia, una intrusión en estas plataformas puede tener repercusiones significativas en la empresa. Por este motivo, el uso de la autenticación de dos factores en estos entornos debería formar parte de las políticas de seguridad. Sistemas administrativos y financieros Los sistemas ERP, los sistemas financieros, las plataformas bancarias y las herramientas de gestión almacenan información confidencial y, a menudo, permiten operaciones importantes. Por lo tanto, estas cuentas requieren altos niveles de protección. Siempre que el sistema ofrezca soporte para esta función, la empresa debería considerar la autenticación de dos factores (2FA) como una prioridad. Redes sociales corporativas Instagram, Facebook, LinkedIn y otras redes sociales también atraen a delincuentes. Una intrusión puede provocar la pérdida de acceso, la publicación de contenido inapropiado e incluso estafas contra clientes y seguidores. Además, comprometer estas cuentas podría dañar la reputación de la empresa. Por lo tanto, también es importante habilitar la autenticación de dos factores en las redes sociales corporativas. servicios de almacenamiento en la nube Las plataformas de almacenamiento en la nube pueden contener documentos, contratos, archivos compartidos e incluso copias de seguridad. Por lo tanto, proteger estas cuentas con autenticación adicional ayuda a reducir el riesgo de acceso no autorizado a información importante. ¿SMS, aplicación de autenticación o clave de seguridad? Existen diferentes métodos de autenticación de dos factores y, naturalmente, cada uno ofrece un nivel de protección distinto. El código enviado por SMS sigue siendo muy utilizado y representa una importante capa adicional de protección en comparación con el uso exclusivo de una contraseña. Sin embargo, las aplicaciones de autenticación suelen ofrecer una alternativa más segura, ya que generan códigos directamente en el dispositivo y no dependen de la red del operador. Además, las empresas también pueden utilizar llaves de seguridad físicas para las cuentas más importantes. Estas claves suelen ofrecer una protección aún mayor y resultan especialmente útiles para administradores, gerentes y usuarios con acceso privilegiado. Por lo tanto, el método ideal depende de la estructura, el nivel de riesgo y las necesidades de cada empresa. ¿Son lo mismo la autenticación de dos factores (2FA) y la autenticación multifactor (MFA)? Los conceptos son similares, pero existe una ligera diferencia. 2FA significa autenticación de dos factores y utiliza exactamente dos formas de confirmación. MFA, a su vez, significa autenticación multifactor y puede utilizar dos o más formas de validación. A pesar de esta diferencia, ambos siguen el mismo principio: requerir más de una prueba para confirmar la identidad del usuario. En la práctica,
Cómo identificar un correo electrónico de phishing antes de que seja tarde
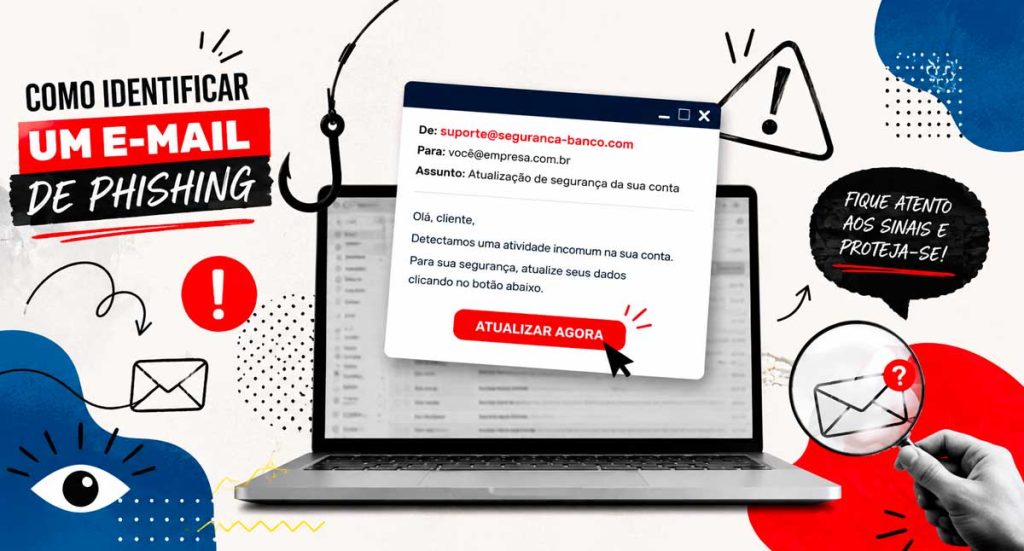
Cada día, miles de empresas son víctimas de estafas en línea que comienzan de forma aparentemente inofensiva: con un simple correo electrónico. En muchos casos, el mensaje parece legítimo, utiliza el logotipo de una empresa conocida y solo solicita una acción rápida. Sin embargo, basta un solo clic para que la información confidencial quede comprometida. Por lo tanto, sabiendo Cómo identificar un correo electrónico de phishing Se ha convertido en una habilidad indispensable para empleados, gerentes y profesionales de TI. Además de prevenir pérdidas financieras, este conocimiento ayuda a proteger los datos estratégicos y garantiza una mayor continuidad del negocio. En este artículo, comprenderás qué es el phishing, conocerás las principales señales de alerta y descubrirás cómo reducir significativamente los riesgos de este tipo de ataque. ¿Qué es el phishing? El phishing es una técnica utilizada por los delincuentes para engañar a las personas y obtener información confidencial. Generalmente, el ataque se produce mediante correos electrónicos falsos que imitan comunicaciones de bancos, proveedores, agencias gubernamentales, empresas reconocidas o incluso compañeros de trabajo. El objetivo puede variar. En algunos casos, los delincuentes intentan robar contraseñas y datos bancarios. En otros, buscan instalar programas maliciosos en los ordenadores de las víctimas. Además, muchos ataques tienen como objetivo capturar las credenciales de acceso a sistemas corporativos o servicios en la nube. Por lo tanto, incluso un mensaje aparentemente simple puede representar un riesgo significativo para la empresa. ¿Por qué el phishing sigue siendo tan efectivo? Si bien las soluciones de seguridad han evolucionado considerablemente, los delincuentes también han perfeccionado sus estrategias. Hoy en día, muchos correos electrónicos fraudulentos tienen una apariencia extremadamente profesional. Además, utilizan logotipos auténticos, firmas convincentes y textos bien redactados. En algunos casos, los delincuentes incluso investigan información pública en redes sociales para personalizar el mensaje y aumentar la credibilidad de la estafa. Como resultado, identificar un correo electrónico falso se ha vuelto más difícil que hace unos años. 8 señales que ayudan a identificar un correo electrónico de phishing 1. Compruebe cuidadosamente la dirección del remitente. El nombre que aparece en el correo electrónico puede parecer correcto. Sin embargo, la dirección de correo electrónico suele revelar el fraude. Por ejemplo: ✔ financeiro@empresa.com.br ✖ financeiro@empresa-suporte.net Por lo tanto, compruebe siempre la dirección completa antes de confiar en el mensaje. 2. Desconfía de los mensajes que crean una sensación de urgencia. Los delincuentes saben que las personas bajo presión toman decisiones más rápido. Por lo tanto, utilizan frases como: Siempre que haya presión para actuar con rapidez, haga una pausa y verifique la autenticidad del mensaje. 3. Comprueba si hay errores de ortografía y formato. Aunque muchas estafas están bien elaboradas, sigue siendo común encontrar errores gramaticales, traducciones automáticas, palabras fuera de contexto o formatos extraños. Además, el uso de diferentes fuentes tipográficas, imágenes desalineadas y logotipos de baja calidad también pueden indicar un intento de fraude. 4. Analice los enlaces antes de hacer clic. Nunca haga clic directamente en enlaces enviados por correo electrónico sin verificar la dirección de destino. Antes de realizar cualquier acción, coloque el cursor del ratón sobre el enlace y compruebe el dominio que se muestra. Por ejemplo: Texto presentado: www.seubango.com.br Verdadero destino: seguranca-login-banco.xyz De esta forma, podrás identificar muchas estafas incluso antes de acceder a la página. 5. Nunca compartas información confidencial por correo electrónico. Las empresas de buena reputación rara vez piden esto: Si recibe una solicitud de este tipo, detenga el proceso de inmediato y confirme la información a través de los canales oficiales. 📌 LEA TAMBIÉN: Por qué invertir en seguridad digital y software antivirus es esencial para cualquier empresa. 6. Tenga cuidado con los archivos adjuntos inesperados. Los archivos adjuntos pueden contener virus u otros programas maliciosos. Entre los formatos que merecen más atención se incluyen: Sin embargo, incluso los archivos PDF pueden utilizarse en campañas de phishing. Por lo tanto, solo abra los archivos adjuntos cuando esté seguro de su origen. 7. Desconfía de los saludos genéricos. Mensajes que comienzan con expresiones como: Pueden indicar envíos a granel. Si bien esto no confirma el fraude, conviene prestar más atención cuando también hay otros indicios presentes. 8. Confirme los cambios en los datos bancarios. Una estafa bastante común consiste en enviar nuevos datos bancarios para realizar pagos a los proveedores. En este caso, los delincuentes suelen piratear una cuenta de correo electrónico legítima o crear direcciones muy similares a las reales. Por lo tanto, antes de modificar cualquier información financiera, confirme la solicitud por teléfono o a través de otro canal oficial. De esta forma, reducirá significativamente el riesgo de pérdidas. ¿Qué debes hacer si recibes un correo electrónico sospechoso? Si recibes un mensaje que parece ser de phishing, mantén la calma. De inmediato: Además, si tiene alguna duda, póngase en contacto directamente con la empresa que supuestamente envió el correo electrónico. Cómo proteger a su empresa contra los ataques de phishing. La prevención depende de una combinación de tecnología, procesos y concienciación de los empleados. Entre las principales medidas se encuentran: Cuando se adoptan estas prácticas de forma conjunta, la empresa reduce significativamente su exposición a las amenazas. ¿Cuál es el papel del equipo de TI? El equipo de TI desempeña un papel fundamental en la prevención de ataques. Además de supervisar continuamente el entorno corporativo, estos profesionales son responsables de configurar los filtros de seguridad, actualizar los sistemas, bloquear los dominios maliciosos y orientar a los usuarios sobre las mejores prácticas. Del mismo modo, una empresa especializada puede identificar vulnerabilidades antes de que sean explotadas por delincuentes. En consecuencia, la organización gana en seguridad, reduce los riesgos operativos y mejora su capacidad de respuesta ante incidentes. Conclusión Los ataques de phishing son cada vez más sofisticados. Sin embargo, la mayoría se pueden prevenir si los empleados reciben la formación adecuada y la empresa invierte en una estrategia de seguridad de la información coherente. Más allá de instalar herramientas de protección, es fundamental desarrollar una cultura de prevención. Al fin y al cabo, un solo clic en un correo
Fallos del sistema: ¿cuánto le cuesta esto a su empresa?
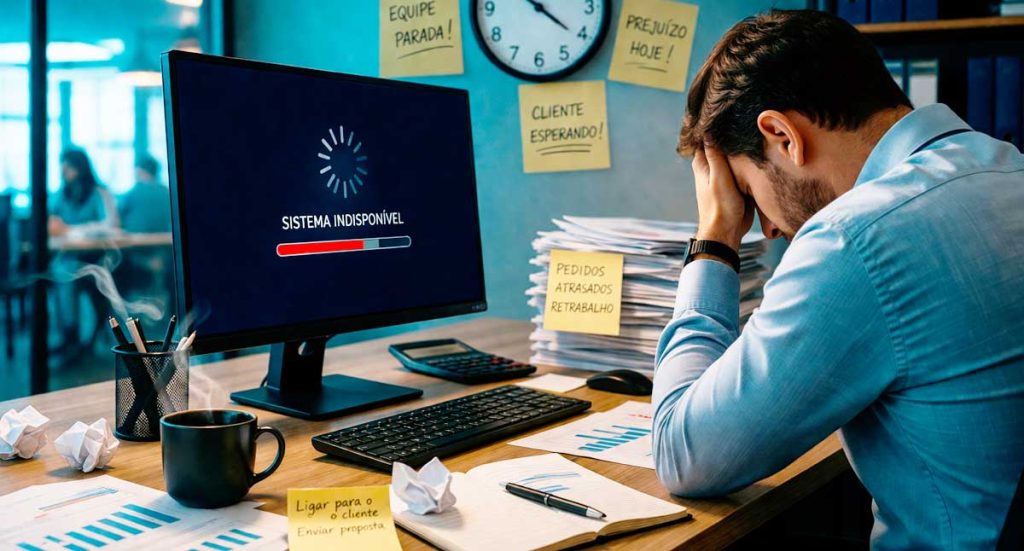
Tomarse unos minutos para interrumpir el trabajo puede parecer algo habitual en la rutina diaria de una empresa. Sin embargo, cuando esa pausa se debe a una interrupción del sistema, el impacto va mucho más allá de un simple retraso. Muchas empresas aún tratan este tipo de problemas como incidentes aislados. Sin embargo, en la práctica, las interrupciones recurrentes representan pérdida de productividad, pérdidas financieras e incluso riesgos operativos. Por lo tanto, comprender el verdadero costo de estas interrupciones es fundamental para cualquier gerente. ¿Por qué se producen los fallos del sistema? Antes de hablar de pérdidas, es importante comprender la raíz del problema. Al fin y al cabo, los sistemas no dejan de funcionar por casualidad. En la mayoría de los casos, las interrupciones del servicio están relacionadas con fallos en la infraestructura informática. Además, la falta de monitorización y mantenimiento preventivo contribuye directamente a esta situación. Entre las principales razones, podemos destacar: En otras palabras, no se trata de mala suerte. De hecho, es consecuencia de un departamento de TI que no está preparado para dar soporte a la operación. 📌 LEA TAMBIÉN: BHead: quiénes somos y cómo ayudamos a las empresas a evolucionar con la tecnología. El coste invisible de las paradas de autobús. A primera vista, una interrupción de 10 o 15 minutos puede parecer irrelevante. Sin embargo, al analizar el impacto real, el panorama cambia por completo. Cuando el sistema falla, equipos enteros quedan paralizados. Además, incluso después de que el sistema se restablezca, hay un período de recuperación antes de que todos retomen su ritmo normal. Como resultado, la productividad general se ve afectada. Al mismo tiempo, muchas actividades en curso pueden perderse. Como resultado, es necesario rehacer las tareas, lo que genera trabajo adicional y aumenta el esfuerzo del equipo. Además, el servicio al cliente también se ve directamente afectado. Si el sistema falla, el tiempo de respuesta aumenta y la experiencia del cliente se resiente. En consecuencia, esto puede generar insatisfacción e incluso la pérdida de oportunidades. Por otro lado, las empresas que dependen de sistemas de facturación pueden sufrir pérdidas inmediatas. En otras palabras, cada minuto de inactividad puede representar dinero perdido. El efecto acumulativo a lo largo del tiempo Incluso una sola caída puede tener consecuencias. Sin embargo, el verdadero problema radica en que se repita. Cuando estas interrupciones ocurren varias veces al mes, el daño se vuelve significativo. Además, aumenta el agotamiento del equipo y el ambiente laboral se torna más estresante. Con el tiempo, la eficiencia de la operación disminuye. Por lo tanto, lo que parecía un problema menor comienza a afectar el desempeño general de la empresa. Cómo calcular el impacto real en su empresa. Aunque muchas empresas no realizan este cálculo, es más sencillo de lo que parece. En primer lugar, hay que considerar cuántas personas se ven afectadas por la interrupción del servicio, cuánto tiempo permanece inactivo el sistema y el coste medio por hora por empleado. Con estos datos, ya es posible realizar una estimación inicial de las pérdidas. Además, es importante considerar factores como la pérdida de ventas, la necesidad de rehacer el trabajo y el impacto en el servicio al cliente. De esta manera, el gerente comienza a ver las TI como un elemento estratégico, y no solo como un costo. ¿Qué se puede hacer para evitar fallos del sistema? La buena noticia es que este tipo de problema se puede evitar con una planificación adecuada. Mediante la monitorización continua, por ejemplo, es posible identificar fallos antes de que tengan un impacto. De este modo, la actuación deja de ser reactiva y se convierte en preventiva. Además, invertir en una infraestructura adecuada es fundamental. Los sistemas necesitan una base sólida para funcionar correctamente, especialmente en entornos de alta demanda. Otro punto importante es la actualización constante de los sistemas. Los entornos obsoletos son más vulnerables y, por lo tanto, más propensos a fallar. De igual modo, la seguridad de la información debe considerarse una prioridad. Al fin y al cabo, los ataques y las brechas de seguridad también pueden provocar interrupciones en el servicio. Por último, la planificación de la capacidad garantiza que el departamento de TI se mantenga al ritmo del crecimiento de la empresa, evitando sobrecargas e inestabilidad. La diferencia entre resolver y prevenir Muchas empresas aún operan de forma reactiva, lo que significa que solo abordan el problema después de que ya se ha producido. Por otro lado, las empresas que adoptan un enfoque preventivo logran evitar la mayoría de los fallos. Además, obtienen mayor estabilidad, previsibilidad y eficiencia operativa. Por lo tanto, la diferencia no radica únicamente en la tecnología utilizada, sino en cómo se gestiona la informática. Cuándo buscar ayuda de un experto En muchos casos, el equipo interno no puede atender todas las demandas. Esto se debe principalmente a la falta de tiempo o de especialización. En este escenario, contar con un socio especializado permite una monitorización continua del entorno, una respuesta rápida ante incidentes y una mejor estructuración de la gestión de TI. Además, la empresa obtiene una visión más estratégica de la tecnología, lo que reduce los errores y mejora el rendimiento operativo. Si su empresa ya está experimentando interrupciones en el sistema o quiere evitar este tipo de problemas, vale la pena replantearse cómo se gestiona su infraestructura informática. 📲 Comunícate con BHead por WhatsApp: (11) 4210-1774 y descubre cómo podemos ayudar a tu operación a lograr mayor estabilidad, seguridad y eficiencia.
Cómo las interrupciones de la red impactan directamente en la productividad empresarial.
La infraestructura de red es uno de los pilares fundamentales del funcionamiento de cualquier empresa moderna. Actualmente, prácticamente todos los procesos corporativos dependen de sistemas, comunicación digital y acceso constante a los datos. Sin embargo, muchas organizaciones aún subestiman el impacto que las fallas de red pueden tener en la productividad de los equipos. Cuando una red corporativa experimenta inestabilidad, incluso por problemas menores, el resultado suele ser pérdida de tiempo, retrasos en los procesos y frustración de los empleados. En consecuencia, la eficiencia operativa de la empresa se ve directamente afectada. ¿Por qué es tan importante la red corporativa para las empresas? Hoy en día, la mayoría de las actividades empresariales dependen de la conectividad. Los sistemas de gestión, las plataformas de comunicación, el almacenamiento en la nube y las herramientas de colaboración requieren un acceso a la red constante y estable. Por lo tanto, cualquier interrupción puede generar reacciones en cadena. Por ejemplo, cuando la red se vuelve lenta o inestable, las tareas sencillas tardan mucho más en completarse. Además, los empleados terminan interrumpiendo su trabajo con frecuencia para intentar resolver problemas técnicos. Con el tiempo, estos pequeños retrasos se acumulan y tienen un impacto significativo en la productividad. Los principales problemas causados por fallos en la red. Las fallas en la red pueden ocurrir por diversas razones, como infraestructura inadecuada, equipos obsoletos o falta de monitoreo continuo. Independientemente de la causa, los efectos suelen ser similares. Entre los problemas más comunes se encuentran: Además, cuando la red experimenta inestabilidad frecuente, los departamentos de TI terminan dedicando una cantidad significativa de tiempo a resolver problemas de emergencia en lugar de trabajar en mejoras estructurales. 📌LEA TAMBIÉN: BHead: Cómo la gestión de redes informáticas impacta en el rendimiento empresarial. El impacto de las interrupciones de la red en la productividad. Cuando la infraestructura de red no está bien planificada, la empresa comienza a sufrir pérdidas de productividad que a menudo no son evidentes de inmediato. Por ejemplo, imaginemos un equipo de diez empleados que experimentan solo cinco minutos de ralentización del sistema a lo largo del día. Si bien puede parecer poco, al final de la semana el tiempo perdido se vuelve significativo. Además, los problemas de red pueden afectar directamente al servicio al cliente, retrasar las entregas y comprometer la eficiencia de los procesos internos. Por este motivo, muchas empresas han llegado a considerar la infraestructura de red como un factor estratégico para el rendimiento empresarial. La importancia de la monitorización y gestión de la infraestructura de red. Una red corporativa eficiente no depende únicamente de equipos modernos. De hecho, requiere planificación, supervisión constante y una gestión adecuada de la infraestructura informática. Con una monitorización adecuada, es posible identificar problemas incluso antes de que afecten a los usuarios. Esto permite al equipo de TI actuar de forma proactiva, evitando interrupciones y garantizando una mayor estabilidad operativa. Empresas que cuentan con un sistema de gestión de tecnología estructurado, como el que ofrece Soluciones informáticas BHead Son capaces de reducir los fallos y mantener sus entornos de red funcionando de forma más estable y segura. La infraestructura de red desempeña un papel fundamental en el rendimiento empresarial. Cuando está bien planificada y supervisada, contribuye a operaciones más eficientes y productivas. Por otro lado, las fallas frecuentes pueden ocasionar retrasos, retrabajos e impactos financieros. Por lo tanto, invertir en la gestión adecuada de la red corporativa ya no es solo una cuestión técnica, sino una decisión estratégica para las empresas que desean crecer de forma sostenible.
Auditoría de TI: Cómo preparar su empresa
Preparar a la empresa para una auditoría de TI es un paso esencial para garantizar la seguridad, el cumplimiento y la estabilidad operativa.Sin embargoSin embargo, muchas organizaciones todavía consideran este proceso simplemente como una obligación única.En la prácticaSin embargo, la auditoría debería ser parte de la gestión rutinaria de la tecnología. AdemásCuando la preparación se realiza de forma estructurada, la empresa puede identificar riesgos, corregir fallas y optimizar recursos con antelación.Por esta razónComprender cómo prepararse correctamente marca la diferencia a la hora de evitar comentarios críticos y garantizar tranquilidad durante la evaluación. ¿Qué es una auditoría de TI? La auditoría de TI es un proceso estructurado que evalúa si los recursos tecnológicos de una empresa están alineados con las mejores prácticas, los estándares de seguridad y los requisitos legales.En términos generalesAnaliza no sólo la infraestructura, sino también los procesos y controles internos. Entre los principales puntos evaluadosEntre los aspectos más destacados se encuentran: Como estoEl objetivo no es sólo identificar fallas, sino también validar si la TI apoya al negocio de manera eficiente, segura y sostenible. ¿Por qué es esencial prepararse con antelación? Aunque algunas empresas dejan esta preparación para el último momento, actuar con antelación trae claras ventajas.En primer lugar, evita interrupciones operativas inesperadas.AdemásEsto permite corregir no conformidades con mayor tranquilidad y a menor coste. Como consecuenciaEl resultado de la auditoría tiende a ser más positivo.Otro punto importanteEl hecho es que una preparación adecuada demuestra madurez tecnológica, algo cada vez más valorado por clientes, socios e inversores. Lista de verificación esencial para auditoría de TI. A continuación encontrarás una lista de verificación práctica y organizada que te ayudará a preparar tu empresa de manera eficiente. 1. Documentación informática actualizada Lo primero y más importante es que toda la documentación esté organizada y actualizada.Esto incluye, Por ejemplo: Sin esta base documentalSin embargo, las auditorías tienden a revelar fallas incluso cuando la infraestructura es adecuada.Por lo tantoMantener estos registros actualizados es esencial. 2. Control de acceso y permisos A continuación, revise cuidadosamente el acceso a los sistemas y recursos críticos.En ese sentidoComprobar si: Vale destacar queEste punto suele ser uno de los más sensibles durante las auditorías, precisamente porque implica riesgos directos para la seguridad de la información. 3. Seguridad de la información La seguridad debe ser tratada como una prioridad.Es por esoPor favor evalúe cuidadosamente: AdemásEs esencial contar con procedimientos claros de respuesta a incidentes, porque sin ellos, el impacto de un ataque puede ser mucho mayor. 📌LEA TAMBIÉN:Por qué invertir en seguridad digital y software antivirus es esencial para cualquier empresa. 4. Copia de seguridad y recuperación ante desastres Otro elemento crítico es garantizar que los datos estén protegidos.Para esoEs importante: De lo contrarioIncluso con copias de seguridad, una empresa puede enfrentarse a fallos graves en el momento en que más necesita recuperar información. 5. Infraestructura y rendimiento Además de la seguridad, también es importante evaluar si la infraestructura soporta las operaciones actuales de la empresa.En este contexto, análisis: De esa maneraLa auditoría no identificará riesgos relacionados con la indisponibilidad del sistema o el bajo rendimiento. 6. Procesos y rutinas operativas Además de la propia tecnología, también se auditan los procesos.Es por esoComprobar si: Cuando los procesos están bien definidosLa operación se vuelve más predecible, eficiente y confiable. 7. Cumplimiento y mejores prácticas Por último, evalúe si el departamento de TI sigue los estándares y las mejores prácticas aplicables a su segmento.Esto incluyePor ejemplo, requisitos legales, estándares de seguridad y pautas internas. Como estoLa empresa demuestra un compromiso con la gobernanza y la responsabilidad tecnológica. Errores comunes al prepararse para una auditoría de TI. Incluso con buenas intenciones, algunas empresas cometen errores recurrentes.Entre los más comunes, ellos son: Evite estos puntosPor lo tanto, ya coloca a la empresa en una posición mucho más segura. ¿Cómo puede BHead ayudar en este proceso? BHead proporciona soporte integral para la preparación de auditorías de TI.En ese sentidoOfrece diagnóstico técnico, organización de documentos, revisión de seguridad y ajustes de infraestructura. De este modoAl hacerlo, su empresa no solo pasa la auditoría, sino que también aumenta su nivel de madurez tecnológica. Conclusión Preparar su empresa para una auditoría de TI no tiene por qué ser complicado.Con organizaciónCon procesos bien definidos y una infraestructura segura, es posible transformar este momento en una oportunidad de mejora continua. Por lo tantoCuanto antes comience esta preparación, menores serán los riesgos y mayores los beneficios para la empresa. 💡¿Necesitas soporte técnico? Habla con el equipo de BHeady solicitar un diagnóstico informático completo.
Por qué invertir en seguridad digital y software antivirus es esencial para cualquier empresa.
La seguridad digital y el software antivirus juegan un papel crucial en la protección de las empresas modernas. Dado que los ciberataques son cada vez más sofisticados y frecuentes, y si bien muchas organizaciones utilizan herramientas de protección básicas, todavía existe una diferencia significativa entre “tener un antivirus instalado” y tener una infraestructura verdaderamente eficiente. Además, los ciberataques son cada vez más sofisticados. Hoy en día, los atacantes utilizan métodos avanzados como el phishing dirigido, la ingeniería social, el malware oculto y el ransomware de rápida propagación. Por lo tanto, es fundamental adoptar un enfoque más integral que vaya más allá del uso de software antivirus básico. Cómo afectan las amenazas digitales a las empresas En primer lugar, es importante destacar que las amenazas digitales no discriminan por tamaño de empresa. Las pequeñas empresas suelen ser objetivos prioritarios precisamente porque cuentan con menos niveles de protección. Por lo tanto, un simple clic en un enlace falso puede tener un impacto significativo en sus operaciones. Entre los principales riesgos se encuentran: Esto demuestra que la protección va mucho más allá de simplemente evitar virus. Implica estrategias integradas para garantizar que toda la infraestructura esté preparada para afrontar ataques cada vez más frecuentes. Por qué el software antivirus profesional marca la diferencia. Aunque existen varias opciones gratuitas en el mercado, es fundamental comprender que un antivirus profesional ofrece funciones avanzadas que marcan la diferencia en un entorno corporativo. Además de detectar malware en tiempo real, estas soluciones cuentan con capas adicionales de protección que impiden el acceso no autorizado y monitorean el comportamiento de programas sospechosos. En consecuencia, la empresa gana más seguridad, estabilidad y control sobre sus activos digitales.Otro punto importante es que las versiones profesionales permiten gestionar todos los equipos desde un panel central, garantizando respuestas rápidas en caso de incidencias. Seguridad digital más allá del antivirus. Incluso con un buen antivirus, es necesario reforzar el resto de la infraestructura. Por lo tanto, se recomienda adoptar estrategias complementarias, como: Cuando estas soluciones funcionan en conjunto, el riesgo de incidentes disminuye significativamente. Además, la empresa obtiene mayor previsibilidad y tranquilidad respecto a sus operaciones digitales. La importancia del comportamiento seguro en la vida cotidiana. A pesar de todas las herramientas disponibles, el comportamiento de los empleados sigue siendo una de las líneas de defensa más importantes. Por lo tanto, invertir en concienciación y mejores prácticas es esencial.En última instancia, muchos ataques solo ocurren porque el atacante explota vulnerabilidades humanas, como abrir archivos adjuntos sospechosos, compartir contraseñas o acceder a sitios web no confiables. De esta manera, cuando el equipo comprende los riesgos y aprende a identificar situaciones peligrosas, el nivel general de protección aumenta naturalmente. ¿Cómo puede ayudar BHead? BHead ofrece soluciones integrales de seguridad digital para empresas que buscan una protección robusta, eficiente y moderna. Nuestros servicios abarcan desde la consultoría inicial hasta la implementación de herramientas profesionales, garantizando que cada entorno esté protegido según sus necesidades específicas. Ya sea a través de software antivirus corporativo, firewalls avanzados o estrategias de monitoreo integrales, ayudamos a su organización a mantener sus datos seguros y sus operaciones funcionando de manera fluida y confiable. 📌 LEA TAMBIÉN 💬 Contáctanos vía WhatsApp ¿Necesitas fortalecer la seguridad digital de tu empresa? Habla con BHead y recibir orientación experta.