Autenticação em dois fatores: como ela aumenta a segurança da sua empresa
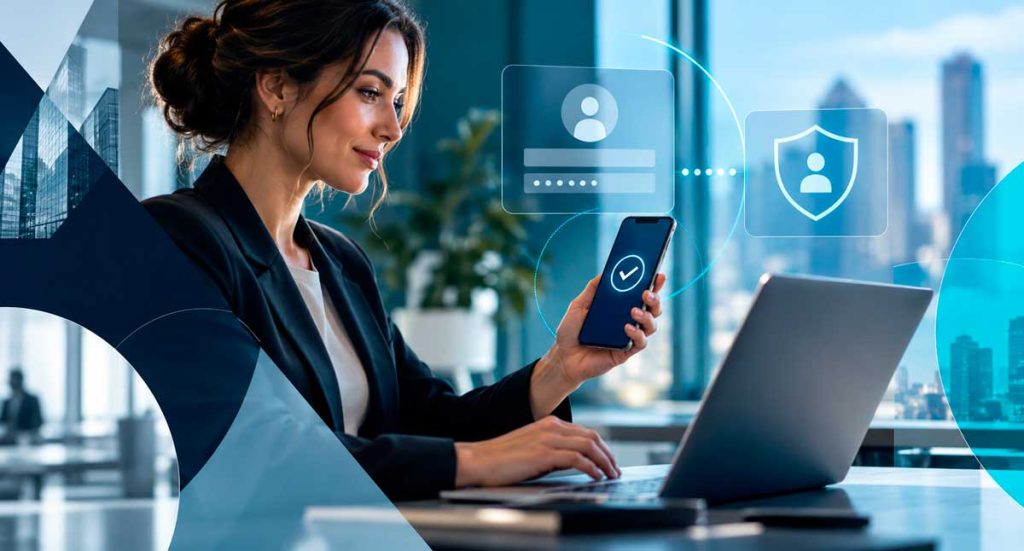
A segurança digital deixou de ser uma preocupação exclusiva de grandes empresas. Hoje, negócios de todos os portes utilizam e-mails, sistemas corporativos, arquivos em nuvem, plataformas financeiras, redes sociais e diversas outras ferramentas que armazenam informações importantes. Por isso, confiar apenas em uma senha já não é suficiente. Mesmo uma senha forte pode acabar exposta em um vazamento, ser reutilizada em outros serviços ou cair nas mãos de criminosos por meio de golpes de phishing. Nesse cenário, a autenticação em dois fatores se tornou uma das medidas mais importantes para aumentar a proteção das contas corporativas. O que é autenticação em dois fatores? A autenticação em dois fatores, também conhecida como 2FA, adiciona uma etapa extra ao processo de acesso a uma conta. Em vez de informar apenas usuário e senha, o usuário também precisa confirmar sua identidade de uma segunda maneira. Essa validação adicional pode ocorrer por diferentes métodos, como: Na prática, isso significa que, mesmo que um criminoso descubra a senha de um usuário, ele ainda precisará superar uma segunda camada de proteção para acessar a conta. Portanto, o 2FA reduz bastante o risco de uma credencial comprometida resultar em uma invasão. Por que apenas a senha não é mais suficiente? As senhas continuam importantes. No entanto, os criminosos possuem diversas maneiras de obtê-las. Uma das mais comuns é o phishing. Nesse tipo de golpe, o criminoso induz o usuário a inserir suas credenciais em uma página falsa que imita um serviço legítimo. Além disso, outros riscos também podem comprometer senhas, como: Quando uma empresa utiliza somente a senha como barreira de proteção, qualquer uma dessas situações pode abrir caminho para um acesso não autorizado. Por outro lado, com a autenticação em dois fatores ativa, a senha deixa de ser o único elemento necessário para acessar a conta. Como a autenticação em dois fatores aumenta a segurança? O principal benefício do 2FA está na dificuldade adicional que ele cria para quem tenta acessar uma conta de forma indevida. Imagine, por exemplo, que um colaborador caia em um golpe de phishing e informe sua senha em um site falso. Sem uma segunda camada de autenticação, o invasor pode tentar usar essas credenciais imediatamente. Com o 2FA ativo, porém, o sistema também exigirá uma confirmação adicional. Assim, mesmo que o criminoso tenha a senha, ele ainda encontrará outra barreira antes de conseguir acessar a conta. Essa pequena mudança no processo de login pode evitar problemas muito maiores. Quais contas da empresa devem utilizar 2FA? Sempre que uma plataforma oferecer autenticação em dois fatores, vale a pena avaliar sua ativação. Algumas contas, no entanto, devem receber prioridade. E-mails corporativos O e-mail costuma ser uma das contas mais importantes dentro de uma empresa. Além de concentrar informações comerciais, ele também costuma permitir a recuperação de senhas de outros sistemas. Por isso, se um criminoso conseguir acessar uma conta de e-mail, poderá tentar comprometer diversos outros serviços. Nesse sentido, proteger o e-mail corporativo com uma segunda etapa de autenticação é uma medida essencial. Microsoft 365 e Google Workspace Ambientes como Microsoft 365 e Google Workspace concentram e-mails, arquivos, documentos, agendas e informações compartilhadas. Consequentemente, uma invasão nessas plataformas pode gerar impactos significativos para a empresa. Por esse motivo, o uso de autenticação em dois fatores nesses ambientes deve fazer parte das políticas de segurança. Sistemas administrativos e financeiros ERPs, sistemas financeiros, plataformas bancárias e ferramentas de gestão armazenam informações sensíveis e, muitas vezes, permitem operações importantes. Dessa forma, essas contas precisam de níveis elevados de proteção. Sempre que o sistema oferecer suporte ao recurso, a empresa deve considerar o 2FA como prioridade. Redes sociais corporativas Contas de Instagram, Facebook, LinkedIn e outras redes sociais também atraem criminosos. Uma invasão pode causar perda de acesso, publicação de conteúdo indevido e até golpes contra clientes e seguidores. Além disso, o comprometimento dessas contas pode prejudicar a reputação da empresa. Por isso, também é importante ativar a autenticação em dois fatores nas redes sociais corporativas. Serviços de armazenamento em nuvem Plataformas de armazenamento em nuvem podem conter documentos, contratos, arquivos compartilhados e até backups. Logo, proteger essas contas com autenticação adicional ajuda a reduzir o risco de acesso indevido a informações importantes. SMS, aplicativo autenticador ou chave de segurança? Existem diferentes métodos de autenticação em dois fatores e, naturalmente, cada um oferece um nível diferente de proteção. O código enviado por SMS continua sendo bastante utilizado e representa uma proteção adicional importante em comparação ao uso exclusivo de senha. No entanto, aplicativos autenticadores costumam oferecer uma alternativa mais segura, pois geram códigos diretamente no dispositivo e não dependem da rede da operadora. Além disso, empresas também podem utilizar chaves físicas de segurança em contas mais críticas. Essas chaves costumam oferecer uma proteção ainda maior e fazem sentido principalmente para administradores, gestores e usuários com acesso privilegiado. Portanto, o método ideal depende da estrutura, do nível de risco e das necessidades de cada empresa. 2FA e MFA são a mesma coisa? Os conceitos são semelhantes, mas existe uma pequena diferença. 2FA significa autenticação em dois fatores e utiliza exatamente duas formas de confirmação. MFA, por sua vez, significa autenticação multifator e pode utilizar duas ou mais formas de validação. Apesar dessa diferença, ambos seguem o mesmo princípio: exigir mais de uma evidência para confirmar a identidade do usuário. Na prática, as empresas podem utilizar os dois conceitos dentro de suas estratégias de segurança. O 2FA não substitui outras medidas de segurança Embora a autenticação em dois fatores aumente bastante a proteção das contas, ela não deve funcionar de forma isolada. Uma boa estratégia de segurança também precisa incluir outras medidas, como: Além disso, a empresa deve revisar periodicamente suas configurações de segurança. Isso porque novas ameaças surgem constantemente e, ao mesmo tempo, a estrutura interna também muda com admissões, desligamentos, novos sistemas e alterações de responsabilidade. Por isso, segurança digital deve ser tratada como um processo contínuo. 📌 LEIA TAMBÉM: Por que investir em segurança digital e antivírus é essencial para qualquer empresa Atenção especial aos
Como identificar um e-mail de phishing antes que seja tarde
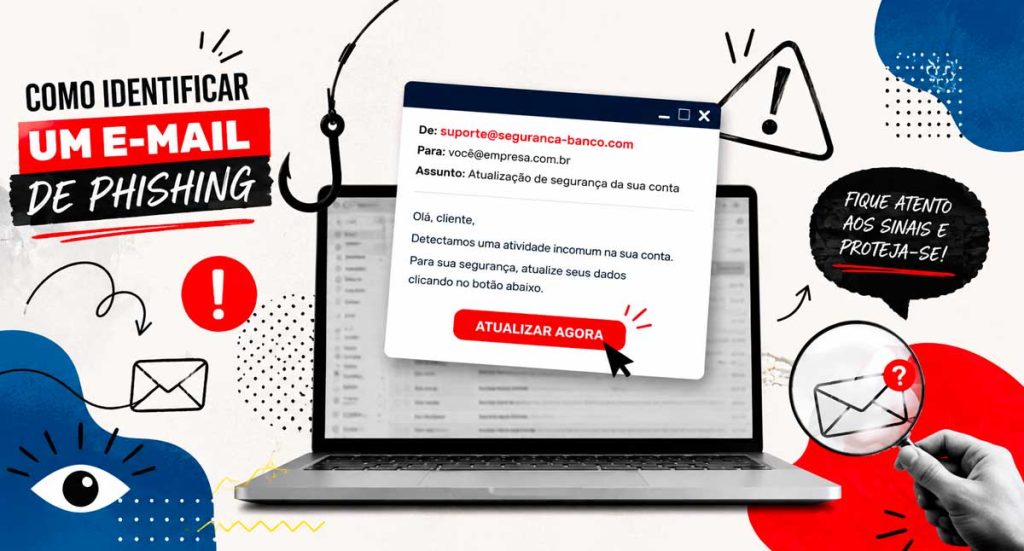
A cada dia, milhares de empresas são alvo de golpes virtuais que começam de maneira aparentemente inofensiva: um simples e-mail. Em muitos casos, a mensagem parece legítima, utiliza o logotipo de uma empresa conhecida e solicita apenas uma ação rápida. No entanto, basta um clique para que informações confidenciais sejam comprometidas. Por isso, saber como identificar um e-mail de phishing tornou-se uma habilidade indispensável para colaboradores, gestores e profissionais de TI. Além de evitar prejuízos financeiros, esse conhecimento ajuda a proteger dados estratégicos e garante maior continuidade das operações. Neste artigo, você entenderá o que é phishing, conhecerá os principais sinais de alerta e descobrirá como reduzir significativamente os riscos desse tipo de ataque. O que é phishing? Phishing é uma técnica utilizada por criminosos para enganar pessoas e obter informações confidenciais. Normalmente, o ataque acontece por meio de e-mails falsos que simulam comunicações de bancos, fornecedores, órgãos públicos, empresas conhecidas ou até mesmo colegas de trabalho. O objetivo pode variar. Em alguns casos, os criminosos tentam roubar senhas e dados bancários. Em outros, procuram instalar programas maliciosos nos computadores das vítimas. Além disso, muitos ataques têm como finalidade capturar credenciais de acesso a sistemas corporativos ou serviços em nuvem. Portanto, mesmo uma mensagem aparentemente simples pode representar um grande risco para a empresa. Por que o phishing continua sendo tão eficiente? Embora as soluções de segurança tenham evoluído bastante, os criminosos também aperfeiçoaram suas estratégias. Atualmente, muitos e-mails fraudulentos apresentam aparência extremamente profissional. Além disso, eles utilizam logotipos verdadeiros, assinaturas convincentes e textos bem escritos. Em alguns casos, inclusive, os criminosos pesquisam informações públicas nas redes sociais para personalizar a mensagem e aumentar a credibilidade do golpe. Como consequência, identificar um e-mail falso tornou-se mais difícil do que alguns anos atrás. 8 sinais que ajudam a identificar um e-mail de phishing 1. Verifique cuidadosamente o endereço do remetente O nome exibido no e-mail pode parecer correto. No entanto, o endereço eletrônico costuma revelar a fraude. Por exemplo: ✔ financeiro@empresa.com.br ✖ financeiro@empresa-suporte.net Por isso, sempre confira o endereço completo antes de confiar na mensagem. 2. Desconfie de mensagens que criam senso de urgência Os criminosos sabem que pessoas sob pressão tomam decisões mais rápidas. Dessa forma, utilizam frases como: Sempre que houver pressão para agir rapidamente, faça uma pausa e verifique a autenticidade da mensagem. 3. Observe erros de escrita e formatação Embora muitos golpes sejam bem elaborados, ainda é comum encontrar erros de português, traduções automáticas, palavras fora de contexto ou formatações estranhas. Além disso, fontes diferentes, imagens desalinhadas e logotipos de baixa qualidade também podem indicar uma tentativa de fraude. 4. Analise os links antes de clicar Nunca clique diretamente em links enviados por e-mail sem verificar o endereço de destino. Antes de qualquer ação, passe o mouse sobre o link e confira o domínio exibido. Por exemplo: Texto apresentado: www.seubanco.com.br Destino verdadeiro: seguranca-login-banco.xyz Assim, você consegue identificar muitos golpes antes mesmo de acessar a página. 5. Nunca informe dados confidenciais por e-mail Empresas sérias dificilmente solicitam: Caso receba uma solicitação desse tipo, interrompa o processo imediatamente e confirme a informação pelos canais oficiais. 📌 LEIA TAMBÉM: Por que investir em segurança digital e antivírus é essencial para qualquer empresa 6. Tenha cuidado com anexos inesperados Arquivos anexados podem conter vírus ou outros programas maliciosos. Os formatos que merecem maior atenção incluem: Entretanto, até mesmo arquivos PDF podem ser utilizados em campanhas de phishing. Portanto, abra anexos somente quando tiver certeza da procedência. 7. Desconfie de saudações genéricas Mensagens iniciadas com expressões como: podem indicar envios em massa. Embora isso não confirme uma fraude, vale redobrar a atenção quando outros sinais também estiverem presentes. 8. Confirme alterações de dados bancários Um golpe bastante comum consiste no envio de novas informações bancárias para pagamento de fornecedores. Nesse caso, os criminosos costumam invadir uma conta de e-mail legítima ou criar endereços muito semelhantes aos verdadeiros. Por isso, antes de alterar qualquer dado financeiro, confirme a solicitação por telefone ou outro canal oficial. Dessa maneira, você reduz significativamente o risco de prejuízos. O que fazer ao receber um e-mail suspeito? Caso receba uma mensagem com características de phishing, mantenha a calma. Em seguida: Além disso, se houver qualquer dúvida, entre em contato diretamente com a empresa que supostamente enviou o e-mail. Como proteger sua empresa contra ataques de phishing A prevenção depende da combinação entre tecnologia, processos e conscientização dos colaboradores. Entre as principais medidas estão: Quando essas práticas são adotadas em conjunto, a empresa reduz significativamente sua exposição às ameaças. Qual é o papel da equipe de TI? A equipe de TI exerce um papel fundamental na prevenção de ataques. Além de monitorar continuamente o ambiente corporativo, os profissionais são responsáveis por configurar filtros de segurança, atualizar sistemas, bloquear domínios maliciosos e orientar os usuários sobre boas práticas. Da mesma forma, uma empresa especializada consegue identificar vulnerabilidades antes que elas sejam exploradas por criminosos. Consequentemente, a organização ganha mais segurança, reduz riscos operacionais e melhora sua capacidade de resposta diante de incidentes. Conclusão Os ataques de phishing estão cada vez mais sofisticados. Entretanto, a maioria deles pode ser evitada quando colaboradores recebem treinamento adequado e a empresa investe em uma estratégia consistente de segurança da informação. Mais do que instalar ferramentas de proteção, é essencial desenvolver uma cultura de prevenção. Afinal, um único clique em um e-mail malicioso pode comprometer informações estratégicas, interromper operações e causar prejuízos financeiros. Por isso, investir em tecnologia, monitoramento contínuo e conscientização das equipes é uma das decisões mais inteligentes para qualquer organização. Se a sua empresa deseja fortalecer a segurança digital e reduzir os riscos de ataques cibernéticos, conte com especialistas que unem experiência, processos e soluções modernas para proteger o seu ambiente de TI. Fale com a BHead A BHead oferece soluções completas em suporte de TI, segurança da informação, monitoramento de ambientes, infraestrutura e proteção contra ameaças digitais. Entre em contato e descubra como podemos ajudar sua empresa a operar com mais segurança, disponibilidade e tranquilidade. 📱 WhatsApp: (11) 4210-1774