Autenticación de dos factores: cómo mejora la seguridad de su empresa
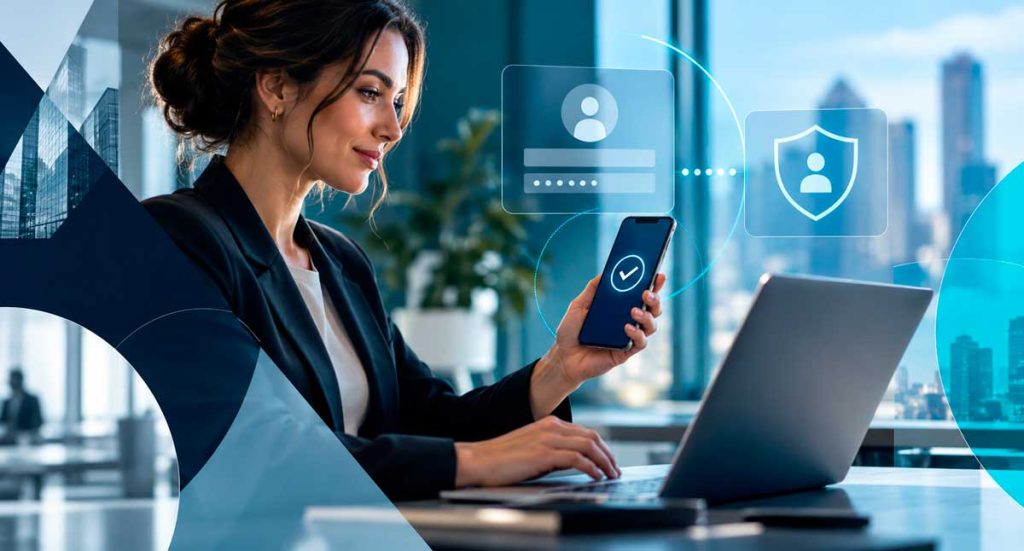
La seguridad digital ya no es una preocupación exclusiva de las grandes empresas. Hoy en día, empresas de todos los tamaños utilizan correos electrónicos, sistemas corporativos, almacenamiento en la nube, plataformas financieras, redes sociales y otras herramientas que almacenan información importante. Por lo tanto, confiar únicamente en una contraseña ya no es suficiente. Incluso una contraseña segura puede quedar expuesta en una filtración de datos, reutilizarse en otros servicios o caer en manos de delincuentes mediante estafas de phishing. En este contexto, la autenticación de dos factores se ha convertido en una de las medidas más importantes para aumentar la protección de las cuentas corporativas. ¿Qué es la autenticación de dos factores? La autenticación de dos factores, también conocida como 2FA, añade un paso adicional al proceso de acceso a una cuenta. En lugar de limitarse a proporcionar un nombre de usuario y una contraseña, el usuario también debe confirmar su identidad de una segunda manera. Esta validación adicional puede realizarse mediante diferentes métodos, como por ejemplo: En la práctica, esto significa que incluso si un delincuente descubre la contraseña de un usuario, aún tendrá que superar una segunda capa de protección para acceder a la cuenta. Por lo tanto, la autenticación de dos factores (2FA) reduce significativamente el riesgo de que una credencial comprometida provoque una violación de seguridad. ¿Por qué ya no basta con una contraseña? Las contraseñas siguen siendo importantes. Sin embargo, los delincuentes tienen diversas maneras de obtenerlas. Una de las estafas más comunes es el phishing. En este tipo de estafa, el delincuente engaña al usuario para que introduzca sus credenciales en una página falsa que imita un servicio legítimo. Además, otros riesgos también pueden comprometer las contraseñas, como por ejemplo: Cuando una empresa utiliza únicamente una contraseña como medida de seguridad, cualquiera de estas situaciones puede abrir la puerta al acceso no autorizado. Por otro lado, con la autenticación de dos factores habilitada, la contraseña ya no es el único elemento necesario para acceder a la cuenta. ¿Cómo aumenta la seguridad la autenticación de dos factores? La principal ventaja de la autenticación de dos factores (2FA) reside en la dificultad adicional que supone para quienes intentan acceder a una cuenta de forma indebida. Imaginemos, por ejemplo, que un empleado es víctima de una estafa de phishing e introduce su contraseña en un sitio web falso. Sin una segunda capa de autenticación, el atacante puede intentar utilizar esas credenciales de inmediato. Sin embargo, con la autenticación de dos factores (2FA) activada, el sistema también requerirá una confirmación adicional. Por lo tanto, incluso si el delincuente tiene la contraseña, aún encontrará otro obstáculo antes de poder acceder a la cuenta. Este pequeño cambio en el proceso de inicio de sesión puede prevenir problemas mucho mayores. ¿Qué cuentas de empresa deberían usar la autenticación de dos factores (2FA)? Siempre que una plataforma ofrezca autenticación de dos factores, merece la pena evaluar si conviene activarla. Sin embargo, algunas cuentas deberían tener prioridad. Correos electrónicos corporativos El correo electrónico suele ser una de las cuentas más importantes dentro de una empresa. Además de centralizar la información empresarial, también suele permitir la recuperación de contraseñas de otros sistemas. Por lo tanto, si un delincuente logra acceder a una cuenta de correo electrónico, puede intentar comprometer otros servicios. En este sentido, proteger el correo electrónico corporativo con un segundo paso de autenticación es una medida esencial. Microsoft 365 y Google Workspace Entornos como Microsoft 365 y Google Workspace centralizan correos electrónicos, archivos, documentos, calendarios e información compartida. En consecuencia, una intrusión en estas plataformas puede tener repercusiones significativas en la empresa. Por este motivo, el uso de la autenticación de dos factores en estos entornos debería formar parte de las políticas de seguridad. Sistemas administrativos y financieros Los sistemas ERP, los sistemas financieros, las plataformas bancarias y las herramientas de gestión almacenan información confidencial y, a menudo, permiten operaciones importantes. Por lo tanto, estas cuentas requieren altos niveles de protección. Siempre que el sistema ofrezca soporte para esta función, la empresa debería considerar la autenticación de dos factores (2FA) como una prioridad. Redes sociales corporativas Instagram, Facebook, LinkedIn y otras redes sociales también atraen a delincuentes. Una intrusión puede provocar la pérdida de acceso, la publicación de contenido inapropiado e incluso estafas contra clientes y seguidores. Además, comprometer estas cuentas podría dañar la reputación de la empresa. Por lo tanto, también es importante habilitar la autenticación de dos factores en las redes sociales corporativas. servicios de almacenamiento en la nube Las plataformas de almacenamiento en la nube pueden contener documentos, contratos, archivos compartidos e incluso copias de seguridad. Por lo tanto, proteger estas cuentas con autenticación adicional ayuda a reducir el riesgo de acceso no autorizado a información importante. ¿SMS, aplicación de autenticación o clave de seguridad? Existen diferentes métodos de autenticación de dos factores y, naturalmente, cada uno ofrece un nivel de protección distinto. El código enviado por SMS sigue siendo muy utilizado y representa una importante capa adicional de protección en comparación con el uso exclusivo de una contraseña. Sin embargo, las aplicaciones de autenticación suelen ofrecer una alternativa más segura, ya que generan códigos directamente en el dispositivo y no dependen de la red del operador. Además, las empresas también pueden utilizar llaves de seguridad físicas para las cuentas más importantes. Estas claves suelen ofrecer una protección aún mayor y resultan especialmente útiles para administradores, gerentes y usuarios con acceso privilegiado. Por lo tanto, el método ideal depende de la estructura, el nivel de riesgo y las necesidades de cada empresa. ¿Son lo mismo la autenticación de dos factores (2FA) y la autenticación multifactor (MFA)? Los conceptos son similares, pero existe una ligera diferencia. 2FA significa autenticación de dos factores y utiliza exactamente dos formas de confirmación. MFA, a su vez, significa autenticación multifactor y puede utilizar dos o más formas de validación. A pesar de esta diferencia, ambos siguen el mismo principio: requerir más de una prueba para confirmar la identidad del usuario. En la práctica,
Cómo identificar un correo electrónico de phishing antes de que seja tarde
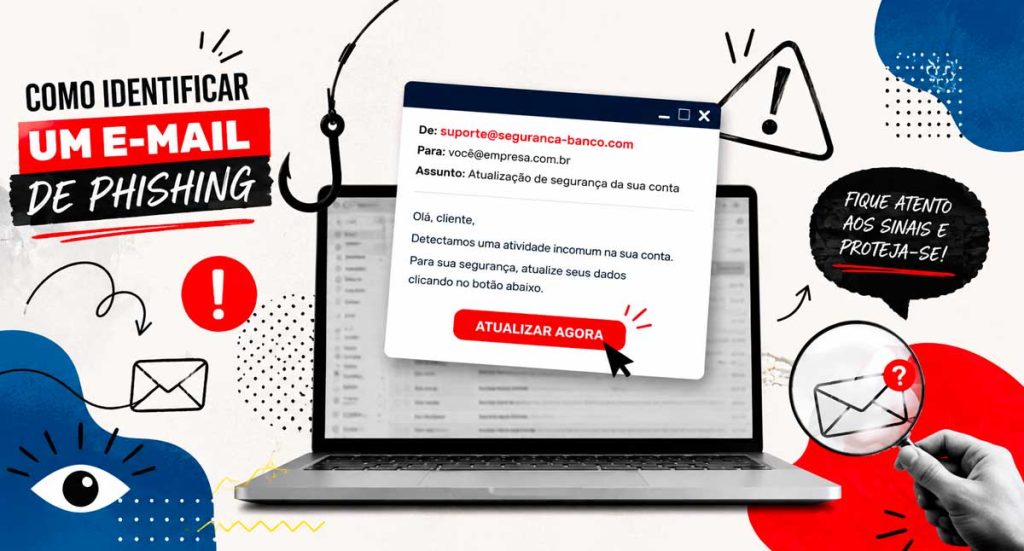
Cada día, miles de empresas son víctimas de estafas en línea que comienzan de forma aparentemente inofensiva: con un simple correo electrónico. En muchos casos, el mensaje parece legítimo, utiliza el logotipo de una empresa conocida y solo solicita una acción rápida. Sin embargo, basta un solo clic para que la información confidencial quede comprometida. Por lo tanto, sabiendo Cómo identificar un correo electrónico de phishing Se ha convertido en una habilidad indispensable para empleados, gerentes y profesionales de TI. Además de prevenir pérdidas financieras, este conocimiento ayuda a proteger los datos estratégicos y garantiza una mayor continuidad del negocio. En este artículo, comprenderás qué es el phishing, conocerás las principales señales de alerta y descubrirás cómo reducir significativamente los riesgos de este tipo de ataque. ¿Qué es el phishing? El phishing es una técnica utilizada por los delincuentes para engañar a las personas y obtener información confidencial. Generalmente, el ataque se produce mediante correos electrónicos falsos que imitan comunicaciones de bancos, proveedores, agencias gubernamentales, empresas reconocidas o incluso compañeros de trabajo. El objetivo puede variar. En algunos casos, los delincuentes intentan robar contraseñas y datos bancarios. En otros, buscan instalar programas maliciosos en los ordenadores de las víctimas. Además, muchos ataques tienen como objetivo capturar las credenciales de acceso a sistemas corporativos o servicios en la nube. Por lo tanto, incluso un mensaje aparentemente simple puede representar un riesgo significativo para la empresa. ¿Por qué el phishing sigue siendo tan efectivo? Si bien las soluciones de seguridad han evolucionado considerablemente, los delincuentes también han perfeccionado sus estrategias. Hoy en día, muchos correos electrónicos fraudulentos tienen una apariencia extremadamente profesional. Además, utilizan logotipos auténticos, firmas convincentes y textos bien redactados. En algunos casos, los delincuentes incluso investigan información pública en redes sociales para personalizar el mensaje y aumentar la credibilidad de la estafa. Como resultado, identificar un correo electrónico falso se ha vuelto más difícil que hace unos años. 8 señales que ayudan a identificar un correo electrónico de phishing 1. Compruebe cuidadosamente la dirección del remitente. El nombre que aparece en el correo electrónico puede parecer correcto. Sin embargo, la dirección de correo electrónico suele revelar el fraude. Por ejemplo: ✔ financeiro@empresa.com.br ✖ financeiro@empresa-suporte.net Por lo tanto, compruebe siempre la dirección completa antes de confiar en el mensaje. 2. Desconfía de los mensajes que crean una sensación de urgencia. Los delincuentes saben que las personas bajo presión toman decisiones más rápido. Por lo tanto, utilizan frases como: Siempre que haya presión para actuar con rapidez, haga una pausa y verifique la autenticidad del mensaje. 3. Comprueba si hay errores de ortografía y formato. Aunque muchas estafas están bien elaboradas, sigue siendo común encontrar errores gramaticales, traducciones automáticas, palabras fuera de contexto o formatos extraños. Además, el uso de diferentes fuentes tipográficas, imágenes desalineadas y logotipos de baja calidad también pueden indicar un intento de fraude. 4. Analice los enlaces antes de hacer clic. Nunca haga clic directamente en enlaces enviados por correo electrónico sin verificar la dirección de destino. Antes de realizar cualquier acción, coloque el cursor del ratón sobre el enlace y compruebe el dominio que se muestra. Por ejemplo: Texto presentado: www.seubango.com.br Verdadero destino: seguranca-login-banco.xyz De esta forma, podrás identificar muchas estafas incluso antes de acceder a la página. 5. Nunca compartas información confidencial por correo electrónico. Las empresas de buena reputación rara vez piden esto: Si recibe una solicitud de este tipo, detenga el proceso de inmediato y confirme la información a través de los canales oficiales. 📌 LEA TAMBIÉN: Por qué invertir en seguridad digital y software antivirus es esencial para cualquier empresa. 6. Tenga cuidado con los archivos adjuntos inesperados. Los archivos adjuntos pueden contener virus u otros programas maliciosos. Entre los formatos que merecen más atención se incluyen: Sin embargo, incluso los archivos PDF pueden utilizarse en campañas de phishing. Por lo tanto, solo abra los archivos adjuntos cuando esté seguro de su origen. 7. Desconfía de los saludos genéricos. Mensajes que comienzan con expresiones como: Pueden indicar envíos a granel. Si bien esto no confirma el fraude, conviene prestar más atención cuando también hay otros indicios presentes. 8. Confirme los cambios en los datos bancarios. Una estafa bastante común consiste en enviar nuevos datos bancarios para realizar pagos a los proveedores. En este caso, los delincuentes suelen piratear una cuenta de correo electrónico legítima o crear direcciones muy similares a las reales. Por lo tanto, antes de modificar cualquier información financiera, confirme la solicitud por teléfono o a través de otro canal oficial. De esta forma, reducirá significativamente el riesgo de pérdidas. ¿Qué debes hacer si recibes un correo electrónico sospechoso? Si recibes un mensaje que parece ser de phishing, mantén la calma. De inmediato: Además, si tiene alguna duda, póngase en contacto directamente con la empresa que supuestamente envió el correo electrónico. Cómo proteger a su empresa contra los ataques de phishing. La prevención depende de una combinación de tecnología, procesos y concienciación de los empleados. Entre las principales medidas se encuentran: Cuando se adoptan estas prácticas de forma conjunta, la empresa reduce significativamente su exposición a las amenazas. ¿Cuál es el papel del equipo de TI? El equipo de TI desempeña un papel fundamental en la prevención de ataques. Además de supervisar continuamente el entorno corporativo, estos profesionales son responsables de configurar los filtros de seguridad, actualizar los sistemas, bloquear los dominios maliciosos y orientar a los usuarios sobre las mejores prácticas. Del mismo modo, una empresa especializada puede identificar vulnerabilidades antes de que sean explotadas por delincuentes. En consecuencia, la organización gana en seguridad, reduce los riesgos operativos y mejora su capacidad de respuesta ante incidentes. Conclusión Los ataques de phishing son cada vez más sofisticados. Sin embargo, la mayoría se pueden prevenir si los empleados reciben la formación adecuada y la empresa invierte en una estrategia de seguridad de la información coherente. Más allá de instalar herramientas de protección, es fundamental desarrollar una cultura de prevención. Al fin y al cabo, un solo clic en un correo