Cómo identificar un correo electrónico de phishing antes de que seja tarde
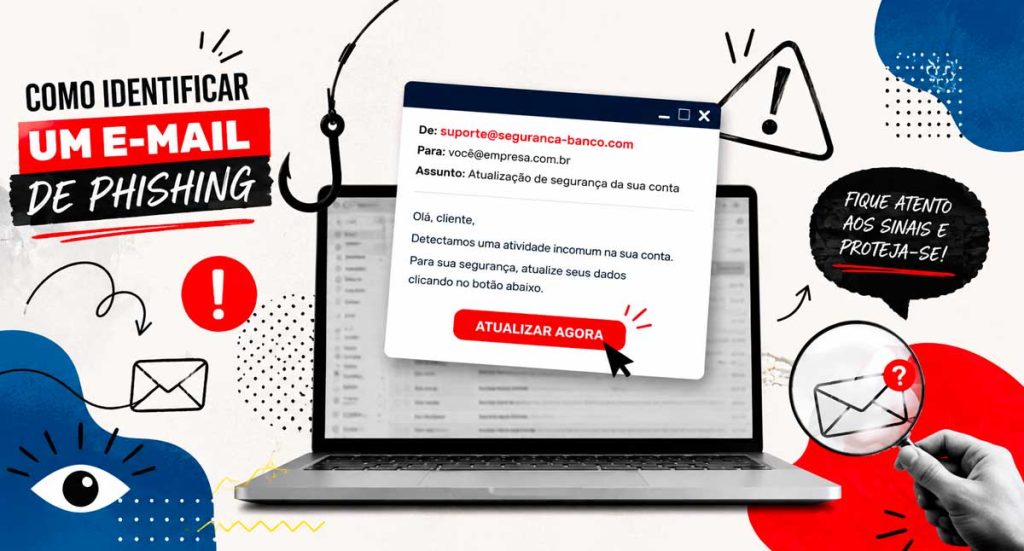
Cada día, miles de empresas son víctimas de estafas en línea que comienzan de forma aparentemente inofensiva: con un simple correo electrónico. En muchos casos, el mensaje parece legítimo, utiliza el logotipo de una empresa conocida y solo solicita una acción rápida. Sin embargo, basta un solo clic para que la información confidencial quede comprometida. Por lo tanto, sabiendo Cómo identificar un correo electrónico de phishing Se ha convertido en una habilidad indispensable para empleados, gerentes y profesionales de TI. Además de prevenir pérdidas financieras, este conocimiento ayuda a proteger los datos estratégicos y garantiza una mayor continuidad del negocio. En este artículo, comprenderás qué es el phishing, conocerás las principales señales de alerta y descubrirás cómo reducir significativamente los riesgos de este tipo de ataque. ¿Qué es el phishing? El phishing es una técnica utilizada por los delincuentes para engañar a las personas y obtener información confidencial. Generalmente, el ataque se produce mediante correos electrónicos falsos que imitan comunicaciones de bancos, proveedores, agencias gubernamentales, empresas reconocidas o incluso compañeros de trabajo. El objetivo puede variar. En algunos casos, los delincuentes intentan robar contraseñas y datos bancarios. En otros, buscan instalar programas maliciosos en los ordenadores de las víctimas. Además, muchos ataques tienen como objetivo capturar las credenciales de acceso a sistemas corporativos o servicios en la nube. Por lo tanto, incluso un mensaje aparentemente simple puede representar un riesgo significativo para la empresa. ¿Por qué el phishing sigue siendo tan efectivo? Si bien las soluciones de seguridad han evolucionado considerablemente, los delincuentes también han perfeccionado sus estrategias. Hoy en día, muchos correos electrónicos fraudulentos tienen una apariencia extremadamente profesional. Además, utilizan logotipos auténticos, firmas convincentes y textos bien redactados. En algunos casos, los delincuentes incluso investigan información pública en redes sociales para personalizar el mensaje y aumentar la credibilidad de la estafa. Como resultado, identificar un correo electrónico falso se ha vuelto más difícil que hace unos años. 8 señales que ayudan a identificar un correo electrónico de phishing 1. Compruebe cuidadosamente la dirección del remitente. El nombre que aparece en el correo electrónico puede parecer correcto. Sin embargo, la dirección de correo electrónico suele revelar el fraude. Por ejemplo: ✔ financeiro@empresa.com.br ✖ financeiro@empresa-suporte.net Por lo tanto, compruebe siempre la dirección completa antes de confiar en el mensaje. 2. Desconfía de los mensajes que crean una sensación de urgencia. Los delincuentes saben que las personas bajo presión toman decisiones más rápido. Por lo tanto, utilizan frases como: Siempre que haya presión para actuar con rapidez, haga una pausa y verifique la autenticidad del mensaje. 3. Comprueba si hay errores de ortografía y formato. Aunque muchas estafas están bien elaboradas, sigue siendo común encontrar errores gramaticales, traducciones automáticas, palabras fuera de contexto o formatos extraños. Además, el uso de diferentes fuentes tipográficas, imágenes desalineadas y logotipos de baja calidad también pueden indicar un intento de fraude. 4. Analice los enlaces antes de hacer clic. Nunca haga clic directamente en enlaces enviados por correo electrónico sin verificar la dirección de destino. Antes de realizar cualquier acción, coloque el cursor del ratón sobre el enlace y compruebe el dominio que se muestra. Por ejemplo: Texto presentado: www.seubango.com.br Verdadero destino: seguranca-login-banco.xyz De esta forma, podrás identificar muchas estafas incluso antes de acceder a la página. 5. Nunca compartas información confidencial por correo electrónico. Las empresas de buena reputación rara vez piden esto: Si recibe una solicitud de este tipo, detenga el proceso de inmediato y confirme la información a través de los canales oficiales. 📌 LEA TAMBIÉN: Por qué invertir en seguridad digital y software antivirus es esencial para cualquier empresa. 6. Tenga cuidado con los archivos adjuntos inesperados. Los archivos adjuntos pueden contener virus u otros programas maliciosos. Entre los formatos que merecen más atención se incluyen: Sin embargo, incluso los archivos PDF pueden utilizarse en campañas de phishing. Por lo tanto, solo abra los archivos adjuntos cuando esté seguro de su origen. 7. Desconfía de los saludos genéricos. Mensajes que comienzan con expresiones como: Pueden indicar envíos a granel. Si bien esto no confirma el fraude, conviene prestar más atención cuando también hay otros indicios presentes. 8. Confirme los cambios en los datos bancarios. Una estafa bastante común consiste en enviar nuevos datos bancarios para realizar pagos a los proveedores. En este caso, los delincuentes suelen piratear una cuenta de correo electrónico legítima o crear direcciones muy similares a las reales. Por lo tanto, antes de modificar cualquier información financiera, confirme la solicitud por teléfono o a través de otro canal oficial. De esta forma, reducirá significativamente el riesgo de pérdidas. ¿Qué debes hacer si recibes un correo electrónico sospechoso? Si recibes un mensaje que parece ser de phishing, mantén la calma. De inmediato: Además, si tiene alguna duda, póngase en contacto directamente con la empresa que supuestamente envió el correo electrónico. Cómo proteger a su empresa contra los ataques de phishing. La prevención depende de una combinación de tecnología, procesos y concienciación de los empleados. Entre las principales medidas se encuentran: Cuando se adoptan estas prácticas de forma conjunta, la empresa reduce significativamente su exposición a las amenazas. ¿Cuál es el papel del equipo de TI? El equipo de TI desempeña un papel fundamental en la prevención de ataques. Además de supervisar continuamente el entorno corporativo, estos profesionales son responsables de configurar los filtros de seguridad, actualizar los sistemas, bloquear los dominios maliciosos y orientar a los usuarios sobre las mejores prácticas. Del mismo modo, una empresa especializada puede identificar vulnerabilidades antes de que sean explotadas por delincuentes. En consecuencia, la organización gana en seguridad, reduce los riesgos operativos y mejora su capacidad de respuesta ante incidentes. Conclusión Los ataques de phishing son cada vez más sofisticados. Sin embargo, la mayoría se pueden prevenir si los empleados reciben la formación adecuada y la empresa invierte en una estrategia de seguridad de la información coherente. Más allá de instalar herramientas de protección, es fundamental desarrollar una cultura de prevención. Al fin y al cabo, un solo clic en un correo
Auditoría de TI: Cómo preparar su empresa
Preparar a la empresa para una auditoría de TI es un paso esencial para garantizar la seguridad, el cumplimiento y la estabilidad operativa.Sin embargoSin embargo, muchas organizaciones todavía consideran este proceso simplemente como una obligación única.En la prácticaSin embargo, la auditoría debería ser parte de la gestión rutinaria de la tecnología. AdemásCuando la preparación se realiza de forma estructurada, la empresa puede identificar riesgos, corregir fallas y optimizar recursos con antelación.Por esta razónComprender cómo prepararse correctamente marca la diferencia a la hora de evitar comentarios críticos y garantizar tranquilidad durante la evaluación. ¿Qué es una auditoría de TI? La auditoría de TI es un proceso estructurado que evalúa si los recursos tecnológicos de una empresa están alineados con las mejores prácticas, los estándares de seguridad y los requisitos legales.En términos generalesAnaliza no sólo la infraestructura, sino también los procesos y controles internos. Entre los principales puntos evaluadosEntre los aspectos más destacados se encuentran: Como estoEl objetivo no es sólo identificar fallas, sino también validar si la TI apoya al negocio de manera eficiente, segura y sostenible. ¿Por qué es esencial prepararse con antelación? Aunque algunas empresas dejan esta preparación para el último momento, actuar con antelación trae claras ventajas.En primer lugar, evita interrupciones operativas inesperadas.AdemásEsto permite corregir no conformidades con mayor tranquilidad y a menor coste. Como consecuenciaEl resultado de la auditoría tiende a ser más positivo.Otro punto importanteEl hecho es que una preparación adecuada demuestra madurez tecnológica, algo cada vez más valorado por clientes, socios e inversores. Lista de verificación esencial para auditoría de TI. A continuación encontrarás una lista de verificación práctica y organizada que te ayudará a preparar tu empresa de manera eficiente. 1. Documentación informática actualizada Lo primero y más importante es que toda la documentación esté organizada y actualizada.Esto incluye, Por ejemplo: Sin esta base documentalSin embargo, las auditorías tienden a revelar fallas incluso cuando la infraestructura es adecuada.Por lo tantoMantener estos registros actualizados es esencial. 2. Control de acceso y permisos A continuación, revise cuidadosamente el acceso a los sistemas y recursos críticos.En ese sentidoComprobar si: Vale destacar queEste punto suele ser uno de los más sensibles durante las auditorías, precisamente porque implica riesgos directos para la seguridad de la información. 3. Seguridad de la información La seguridad debe ser tratada como una prioridad.Es por esoPor favor evalúe cuidadosamente: AdemásEs esencial contar con procedimientos claros de respuesta a incidentes, porque sin ellos, el impacto de un ataque puede ser mucho mayor. 📌LEA TAMBIÉN:Por qué invertir en seguridad digital y software antivirus es esencial para cualquier empresa. 4. Copia de seguridad y recuperación ante desastres Otro elemento crítico es garantizar que los datos estén protegidos.Para esoEs importante: De lo contrarioIncluso con copias de seguridad, una empresa puede enfrentarse a fallos graves en el momento en que más necesita recuperar información. 5. Infraestructura y rendimiento Además de la seguridad, también es importante evaluar si la infraestructura soporta las operaciones actuales de la empresa.En este contexto, análisis: De esa maneraLa auditoría no identificará riesgos relacionados con la indisponibilidad del sistema o el bajo rendimiento. 6. Procesos y rutinas operativas Además de la propia tecnología, también se auditan los procesos.Es por esoComprobar si: Cuando los procesos están bien definidosLa operación se vuelve más predecible, eficiente y confiable. 7. Cumplimiento y mejores prácticas Por último, evalúe si el departamento de TI sigue los estándares y las mejores prácticas aplicables a su segmento.Esto incluyePor ejemplo, requisitos legales, estándares de seguridad y pautas internas. Como estoLa empresa demuestra un compromiso con la gobernanza y la responsabilidad tecnológica. Errores comunes al prepararse para una auditoría de TI. Incluso con buenas intenciones, algunas empresas cometen errores recurrentes.Entre los más comunes, ellos son: Evite estos puntosPor lo tanto, ya coloca a la empresa en una posición mucho más segura. ¿Cómo puede BHead ayudar en este proceso? BHead proporciona soporte integral para la preparación de auditorías de TI.En ese sentidoOfrece diagnóstico técnico, organización de documentos, revisión de seguridad y ajustes de infraestructura. De este modoAl hacerlo, su empresa no solo pasa la auditoría, sino que también aumenta su nivel de madurez tecnológica. Conclusión Preparar su empresa para una auditoría de TI no tiene por qué ser complicado.Con organizaciónCon procesos bien definidos y una infraestructura segura, es posible transformar este momento en una oportunidad de mejora continua. Por lo tantoCuanto antes comience esta preparación, menores serán los riesgos y mayores los beneficios para la empresa. 💡¿Necesitas soporte técnico? Habla con el equipo de BHeady solicitar un diagnóstico informático completo.