Autenticación de dos factores: cómo mejora la seguridad de su empresa
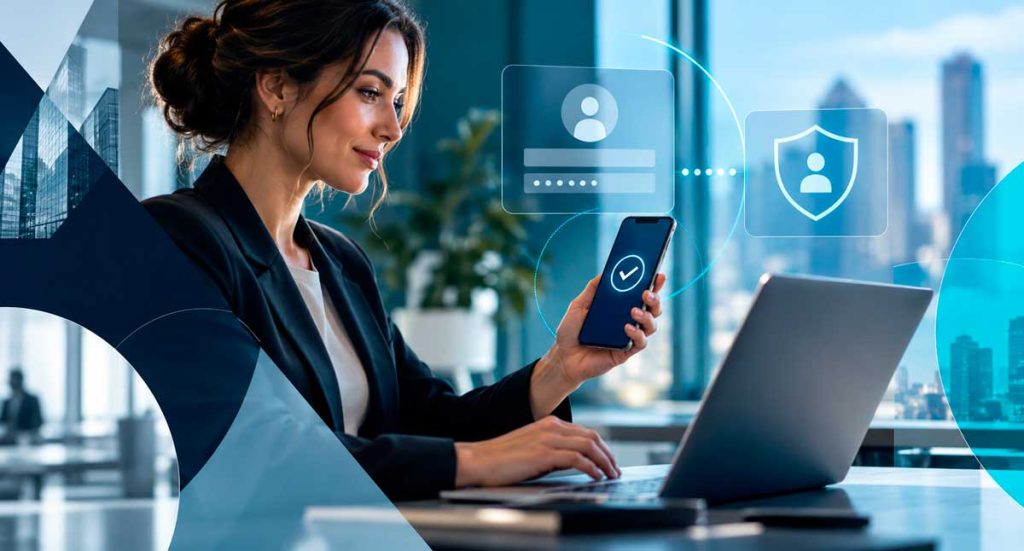
La seguridad digital ya no es una preocupación exclusiva de las grandes empresas. Hoy en día, empresas de todos los tamaños utilizan correos electrónicos, sistemas corporativos, almacenamiento en la nube, plataformas financieras, redes sociales y otras herramientas que almacenan información importante. Por lo tanto, confiar únicamente en una contraseña ya no es suficiente. Incluso una contraseña segura puede quedar expuesta en una filtración de datos, reutilizarse en otros servicios o caer en manos de delincuentes mediante estafas de phishing. En este contexto, la autenticación de dos factores se ha convertido en una de las medidas más importantes para aumentar la protección de las cuentas corporativas. ¿Qué es la autenticación de dos factores? La autenticación de dos factores, también conocida como 2FA, añade un paso adicional al proceso de acceso a una cuenta. En lugar de limitarse a proporcionar un nombre de usuario y una contraseña, el usuario también debe confirmar su identidad de una segunda manera. Esta validación adicional puede realizarse mediante diferentes métodos, como por ejemplo: En la práctica, esto significa que incluso si un delincuente descubre la contraseña de un usuario, aún tendrá que superar una segunda capa de protección para acceder a la cuenta. Por lo tanto, la autenticación de dos factores (2FA) reduce significativamente el riesgo de que una credencial comprometida provoque una violación de seguridad. ¿Por qué ya no basta con una contraseña? Las contraseñas siguen siendo importantes. Sin embargo, los delincuentes tienen diversas maneras de obtenerlas. Una de las estafas más comunes es el phishing. En este tipo de estafa, el delincuente engaña al usuario para que introduzca sus credenciales en una página falsa que imita un servicio legítimo. Además, otros riesgos también pueden comprometer las contraseñas, como por ejemplo: Cuando una empresa utiliza únicamente una contraseña como medida de seguridad, cualquiera de estas situaciones puede abrir la puerta al acceso no autorizado. Por otro lado, con la autenticación de dos factores habilitada, la contraseña ya no es el único elemento necesario para acceder a la cuenta. ¿Cómo aumenta la seguridad la autenticación de dos factores? La principal ventaja de la autenticación de dos factores (2FA) reside en la dificultad adicional que supone para quienes intentan acceder a una cuenta de forma indebida. Imaginemos, por ejemplo, que un empleado es víctima de una estafa de phishing e introduce su contraseña en un sitio web falso. Sin una segunda capa de autenticación, el atacante puede intentar utilizar esas credenciales de inmediato. Sin embargo, con la autenticación de dos factores (2FA) activada, el sistema también requerirá una confirmación adicional. Por lo tanto, incluso si el delincuente tiene la contraseña, aún encontrará otro obstáculo antes de poder acceder a la cuenta. Este pequeño cambio en el proceso de inicio de sesión puede prevenir problemas mucho mayores. ¿Qué cuentas de empresa deberían usar la autenticación de dos factores (2FA)? Siempre que una plataforma ofrezca autenticación de dos factores, merece la pena evaluar si conviene activarla. Sin embargo, algunas cuentas deberían tener prioridad. Correos electrónicos corporativos El correo electrónico suele ser una de las cuentas más importantes dentro de una empresa. Además de centralizar la información empresarial, también suele permitir la recuperación de contraseñas de otros sistemas. Por lo tanto, si un delincuente logra acceder a una cuenta de correo electrónico, puede intentar comprometer otros servicios. En este sentido, proteger el correo electrónico corporativo con un segundo paso de autenticación es una medida esencial. Microsoft 365 y Google Workspace Entornos como Microsoft 365 y Google Workspace centralizan correos electrónicos, archivos, documentos, calendarios e información compartida. En consecuencia, una intrusión en estas plataformas puede tener repercusiones significativas en la empresa. Por este motivo, el uso de la autenticación de dos factores en estos entornos debería formar parte de las políticas de seguridad. Sistemas administrativos y financieros Los sistemas ERP, los sistemas financieros, las plataformas bancarias y las herramientas de gestión almacenan información confidencial y, a menudo, permiten operaciones importantes. Por lo tanto, estas cuentas requieren altos niveles de protección. Siempre que el sistema ofrezca soporte para esta función, la empresa debería considerar la autenticación de dos factores (2FA) como una prioridad. Redes sociales corporativas Instagram, Facebook, LinkedIn y otras redes sociales también atraen a delincuentes. Una intrusión puede provocar la pérdida de acceso, la publicación de contenido inapropiado e incluso estafas contra clientes y seguidores. Además, comprometer estas cuentas podría dañar la reputación de la empresa. Por lo tanto, también es importante habilitar la autenticación de dos factores en las redes sociales corporativas. servicios de almacenamiento en la nube Las plataformas de almacenamiento en la nube pueden contener documentos, contratos, archivos compartidos e incluso copias de seguridad. Por lo tanto, proteger estas cuentas con autenticación adicional ayuda a reducir el riesgo de acceso no autorizado a información importante. ¿SMS, aplicación de autenticación o clave de seguridad? Existen diferentes métodos de autenticación de dos factores y, naturalmente, cada uno ofrece un nivel de protección distinto. El código enviado por SMS sigue siendo muy utilizado y representa una importante capa adicional de protección en comparación con el uso exclusivo de una contraseña. Sin embargo, las aplicaciones de autenticación suelen ofrecer una alternativa más segura, ya que generan códigos directamente en el dispositivo y no dependen de la red del operador. Además, las empresas también pueden utilizar llaves de seguridad físicas para las cuentas más importantes. Estas claves suelen ofrecer una protección aún mayor y resultan especialmente útiles para administradores, gerentes y usuarios con acceso privilegiado. Por lo tanto, el método ideal depende de la estructura, el nivel de riesgo y las necesidades de cada empresa. ¿Son lo mismo la autenticación de dos factores (2FA) y la autenticación multifactor (MFA)? Los conceptos son similares, pero existe una ligera diferencia. 2FA significa autenticación de dos factores y utiliza exactamente dos formas de confirmación. MFA, a su vez, significa autenticación multifactor y puede utilizar dos o más formas de validación. A pesar de esta diferencia, ambos siguen el mismo principio: requerir más de una prueba para confirmar la identidad del usuario. En la práctica,